ارتقای Glamsterdam اتریوم چیست؟ بررسی آپدیت بزرگ Ethereum در سال ۲۰۲۶
- توسط: ادمین پارس بیت
- زمان مطالعه: 19 دقیقه
- ساخته شده در : 08 مهر 1405 به روز شده در : 08 مهر 1405
- 13
آنچه در این مقاله میخوانید:
اتریوم در سالهای اخیر مسیر توسعه خود را از مجموعهای از بهروزرسانیهای بزرگ و مقطعی به سمت ارتقاهای منظمتر پروتکل تغییر داده است. هرکدام از این ارتقاها بخشی از مشکلات فنی شبکه را هدف قرار میدهند و زیرساخت لازم برای مراحل بعدی توسعه اتریوم را فراهم میکنند. در ادامه این مسیر، Glamsterdam یکی از مهمترین ارتقاهای اتریوم در سال ۲۰۲۶ محسوب میشود. Glamsterdam تنها یک تغییر ساده در شبکه نیست. این ارتقا مجموعهای از پیشنهادهای بهبود اتریوم یا EIPها را در بر میگیرد که بخشهایی مانند ساخت بلاک، دسترسی به State، پردازش موازی، اقتصاد گس و عملکرد نودها را تحت تأثیر قرار میدهند. دو فناوری بیش از سایر تغییرات Glamsterdam مورد توجه قرار گرفتهاند: Enshrined Proposer-Builder Separation یا ePBS و Block-Level Access Lists یا BALs. ePBS تلاش میکند جداسازی نقش سازنده و پیشنهاددهنده بلاک را مستقیماً وارد پروتکل اتریوم کند. BALها نیز اطلاعات مربوط به دسترسی تراکنشهای یک بلاک به State شبکه را مشخص میکنند و میتوانند زمینه را برای پردازش موازیتر فراهم کنند. Glamsterdam همچنین بخشی از مسیر بلندمدت اتریوم برای افزایش ظرفیت لایه اول، کاهش وابستگی به زیرساختهای خارج از پروتکل و آمادهسازی معماری شبکه برای ارتقاهای آینده است. اما Glamsterdam دقیقاً چیست؟ چرا توسعهدهندگان اتریوم روی ePBS و BALها تمرکز کردهاند؟ این تغییرات چه تأثیری بر کاربران، اعتبارسنجها و توسعهدهندگان خواهند داشت و پس از Glamsterdam چه اتفاقی برای اتریوم خواهد افتاد؟
در ادامه به بررسی کامل این ارتقا میپردازیم.
ارتقای Glamsterdam اتریوم چیست؟
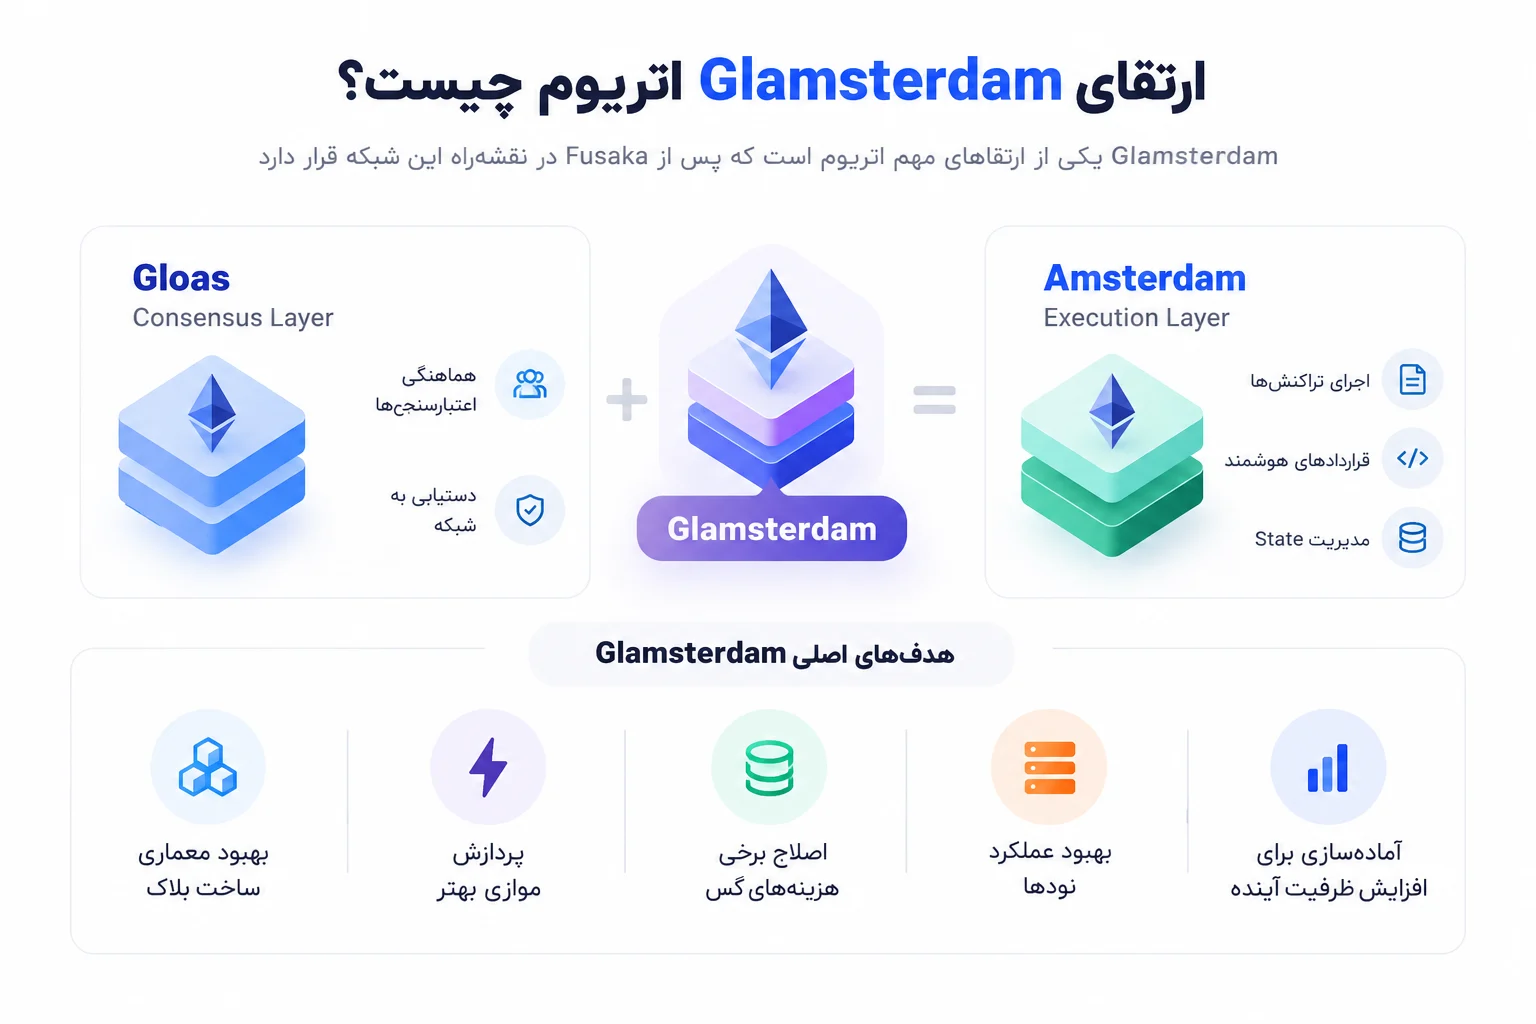
Glamsterdam نام یکی از ارتقاهای پروتکل اتریوم است که پس از Fusaka در نقشهراه توسعه این شبکه قرار گرفته است.
مانند برخی ارتقاهای قبلی اتریوم، نام Glamsterdam از ترکیب نام ارتقاهای مربوط به دو بخش اصلی شبکه ایجاد شده است. Amsterdam به بخش Execution Layer یا لایه اجرا و Gloas به Consensus Layer یا لایه اجماع مربوط میشود.ترکیب این دو نام، Glamsterdam را تشکیل میدهد. لایه اجرا مسئول بخشهایی مانند اجرای تراکنشها، قراردادهای هوشمند و مدیریت State شبکه است. در مقابل، لایه اجماع وظیفه هماهنگی اعتبارسنجها و دستیابی شبکه به توافق درباره وضعیت بلاکچین را برعهده دارد.به همین دلیل، ارتقاهای بزرگ اتریوم معمولاً تغییراتی را در هر دو بخش ایجاد میکنند. هدف Glamsterdam را میتوان در چند محور اصلی خلاصه کرد: بهبود معماری ساخت بلاک، فراهمکردن شرایط بهتر برای پردازش موازی، اصلاح برخی هزینههای گس، بهبود عملکرد نودها و آمادهسازی شبکه برای افزایش ظرفیت آینده.
در نتیجه، این ارتقا بیشتر بر زیرساخت بنیادی اتریوم متمرکز است و بسیاری از تغییرات آن ممکن است برای کاربران عادی بهصورت مستقیم قابل مشاهده نباشند.
Glamsterdam چه زمانی اجرا میشود؟
یکی از مراحل مهم آزمایش Glamsterdam برای ۶ اکتبر ۲۰۲۶ برنامهریزی شده است. در این تاریخ، ارتقا روی تستنت Sepolia فعال خواهد شد. Sepolia یکی از شبکههای آزمایشی اصلی اکوسیستم اتریوم است و توسعهدهندگان از آن برای بررسی ارتقاهای پروتکل، قراردادهای هوشمند و زیرساختهای مختلف پیش از انتقال تغییرات به Mainnet استفاده میکنند. فعالسازی Glamsterdam روی Sepolia به تیمهای توسعهدهنده کلاینتها، اپراتورهای نود و سایر فعالان اکوسیستم اجازه میدهد رفتار تغییرات جدید را در محیطی گستردهتر بررسی کنند. اپراتورهای نود Sepolia نیز باید پیش از زمان فعالشدن ارتقا، کلاینتهای Execution Layer و Consensus Layer خود را به نسخههای سازگار بهروزرسانی کنند. با این حال، یک نکته مهم وجود دارد: فعالشدن Glamsterdam در ۶ اکتبر به معنای اجرای آن روی شبکه اصلی اتریوم نیست. این تاریخ مربوط به Sepolia است و زمان قطعی فعالسازی Glamsterdam روی Mainnet باید براساس روند آزمایشها و تصمیم توسعهدهندگان مشخص شود.
⬅️ نام ارتقا | Glamsterdam |
⬅️ شبکه آزمایشی | Sepolia |
⬅️ تاریخ فعالسازی Sepolia | ۶ اکتبر ۲۰۲۶ |
⬅️ هدف این مرحله | آزمایش تغییرات Glamsterdam پیش از Mainnet |
⬅️ اقدام اپراتورهای نود | بهروزرسانی کلاینتهای Execution و Consensus |
⬅️ اجرای Mainnet | هنوز تاریخ قطعی اعلام نشده |
⬅️ مرحله بعدی | بررسی نتایج آزمایش و ادامه فرایند استقرار |
چرا Glamsterdam برای اتریوم اهمیت دارد؟
اتریوم در سالهای گذشته با رشد قابلتوجه فعالیتهای آنچین مواجه شده است. قراردادهای هوشمند، استیبلکوینها، پروتکلهای DeFi، NFTها، رولآپها و شبکههای لایه دوم همگی از زیرساخت اتریوم استفاده میکنند. افزایش استفاده از شبکه به معنی افزایش حجم داده، پیچیدگی State و نیاز بیشتر به منابع پردازشی است. در چنین شرایطی، افزایش ظرفیت شبکه تنها از طریق بزرگتر کردن بلاکها راهحل مناسبی نیست. اگر ظرفیت بدون بهینهسازی معماری افزایش پیدا کند، اجرای نودها میتواند به سختافزار قدرتمندتری نیاز داشته باشد و این مسئله ممکن است بر غیرمتمرکز بودن شبکه تأثیر بگذارد. به همین دلیل، بخش مهمی از نقشهراه اتریوم روی افزایش کارایی تمرکز دارد. Glamsterdam نیز در همین مسیر قرار میگیرد. هدف این است که شبکه بتواند از منابع موجود بهتر استفاده کند، اجرای تراکنشها قابلیت موازیسازی بیشتری پیدا کند و ساخت بلاک نیز وابستگی کمتری به برخی زیرساختهای خارج از پروتکل داشته باشد.
ePBS چیست؟
یکی از مهمترین بخشهای Glamsterdam فناوری Enshrined Proposer-Builder Separation یا به اختصار ePBS است. برای درک ePBS ابتدا باید با دو نقش مهم در فرآیند ساخت بلاک آشنا شویم: Builder و Proposer. Builder یا سازنده، مجموعه تراکنشها را انتخاب و آنها را در قالب یک بلاک سازماندهی میکند. Proposer یا پیشنهاددهنده نیز اعتبارسنجی است که در یک Slot مشخص مسئول پیشنهاد بلاک به شبکه میشود. جداسازی این دو نقش با هدف تخصصیتر شدن فرآیند ساخت بلاک و مدیریت بهتر ارزش قابل استخراج یا MEV شکل گرفته است. در ساختار فعلی، بخشی از ارتباط میان Builderها و Proposerها به زیرساختهای خارج از پروتکل وابسته است. ePBS تلاش میکند بخش بیشتری از این سازوکار را مستقیماً وارد پروتکل اتریوم کند. به زبان ساده، به جای اینکه شبکه برای هماهنگی میان سازندگان و پیشنهاددهندگان به مجموعهای از ابزارها و واسطههای بیرونی وابسته باشد، قواعد اصلی این تعامل در خود پروتکل تعریف میشوند.
بخش | وظیفه | نقش در ePBS |
⬅️ Builder (سازنده) | انتخاب و سازماندهی تراکنشها | ساخت بلاک |
⬅️ Proposer (پیشنهاددهنده) | پیشنهاد بلاک در Slot مشخص | انتخاب و پیشنهاد بلاک |
⬅️ ePBS | جداسازی Builder و Proposer در سطح پروتکل | تعریف مستقیم تعامل این دو نقش در اتریوم |
⬅️ هدف اصلی | کاهش وابستگی به زیرساختهای واسطه | بهبود معماری ساخت بلاک |
⬅️ ارتباط با MEV | تفکیک وظایف ساخت و پیشنهاد بلاک | مدیریت ساختاریافتهتر فرایند تولید بلاک |
ePBS چه مزیتی برای اتریوم دارد؟
یکی از اهداف مهم ePBS کاهش وابستگی اتریوم به زیرساختهای خارج از پروتکل در فرآیند ساخت بلاک است. این موضوع از منظر معماری شبکه اهمیت زیادی دارد. هرچه بخش بیشتری از فرآیندهای حیاتی شبکه به سرویسهای خارجی وابسته باشد، پیچیدگی و نقاط بالقوه تمرکز نیز افزایش پیدا میکند. ePBS تلاش میکند جداسازی Builder و Proposer را به یکی از ویژگیهای بومی پروتکل تبدیل کند. این تغییر همچنین میتواند نحوه انتشار داده و زمانبندی برخی مراحل ساخت و اعتبارسنجی بلاک را تغییر دهد. در بلندمدت، چنین معماریای میتواند در افزایش ظرفیت شبکه نیز نقش داشته باشد؛ زیرا زمان بیشتری برای انتشار و پردازش داده در اختیار نودها قرار میگیرد. البته ePBS یک تغییر نسبتاً بنیادی در معماری اتریوم است و به همین دلیل آزمایش گسترده آن پیش از فعالسازی Mainnet اهمیت زیادی دارد.
Block-Level Access Lists چیست؟
دومین تغییر بسیار مهم Glamsterdam، Block-Level Access Lists یا BALs است. این قابلیت در قالب EIP-7928 توسعه یافته است. برای درک اهمیت BALها ابتدا باید یکی از چالشهای اجرای تراکنش در اتریوم را بررسی کنیم. هر تراکنش ممکن است به بخشهای مختلف State شبکه دسترسی پیدا کند. این State میتواند شامل موجودی حسابها، اطلاعات قراردادهای هوشمند یا Storage آنها باشد. اما نود پیش از اجرای تراکنش همیشه تصویر کاملی از بخشهایی که تراکنش با آنها تعامل خواهد داشت ندارد.
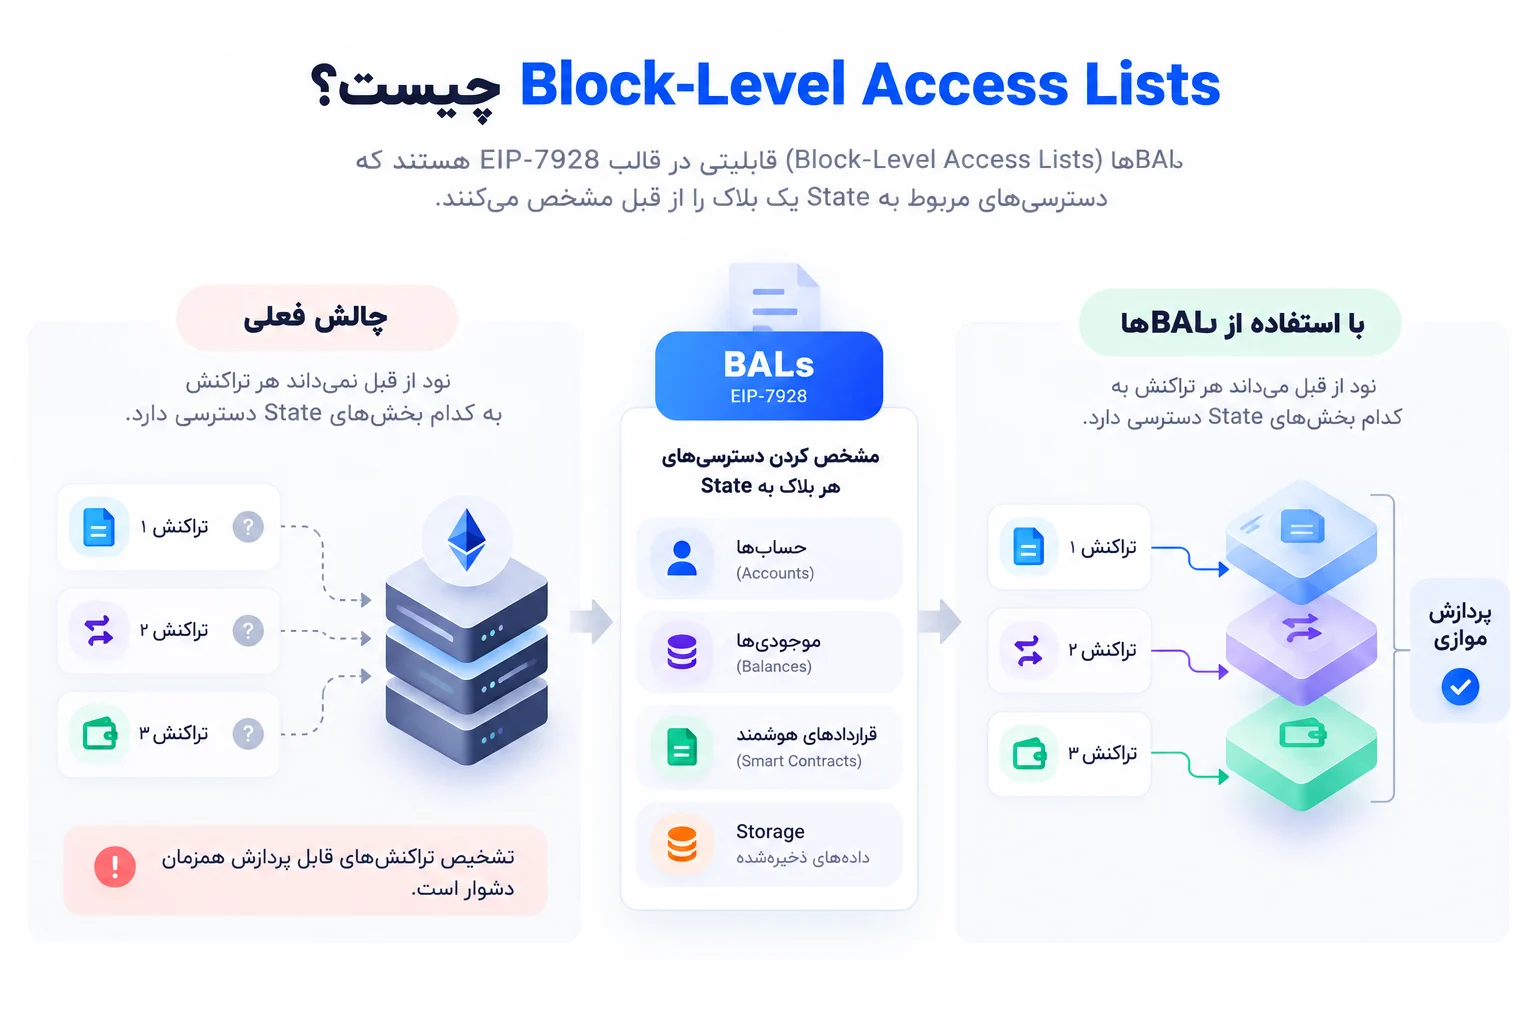
این مسئله موازیسازی پردازش را دشوارتر میکند. فرض کنید صدها تراکنش در یک بلاک وجود داشته باشند. اگر از قبل مشخص نباشد هر تراکنش با کدام دادهها تعامل میکند، تشخیص اینکه کدام تراکنشها میتوانند بدون تداخل بهصورت همزمان پردازش شوند دشوار خواهد بود. BALها برای حل بخشی از این مشکل طراحی شدهاند.
BALها چه اطلاعاتی را مشخص میکنند؟
BALها میتوانند دسترسیهای مربوط به State یک بلاک را مشخص کنند؛ از جمله:
حسابها (Accounts): حسابهایی که تراکنشهای بلاک با آنها تعامل دارند.
قراردادهای هوشمند (Smart Contracts): قراردادهایی که توسط تراکنشها فراخوانی میشوند.
فضای ذخیرهسازی (Storage): بخشهای مرتبط با دادههای ذخیرهشده قراردادها.
تغییرات State: اطلاعاتی که در نتیجه اجرای تراکنشها در وضعیت شبکه تغییر میکنند.
در یک جمله: BAL مانند یک «نقشه دسترسی به دادهها» برای بلاک عمل میکند تا نودها بدانند برای پردازش بلاک به کدام بخشهای State نیاز خواهند داشت.
BAL چگونه کار میکند؟
Block-Level Access List را میتوان نوعی نقشه از دسترسیهای یک بلاک به State در نظر گرفت. این فهرست اطلاعاتی درباره بخشهایی از State ارائه میکند که در جریان اجرای بلاک مورد استفاده قرار میگیرند. در نتیجه، نودها میتوانند پیش از تکمیل اجرای بلاک، اطلاعات بیشتری درباره دادههای موردنیاز داشته باشند. این قابلیت زمینه را برای بهینهسازیهای مختلف فراهم میکند. یکی از مهمترین آنها Parallel Disk Reads است. نود به جای اینکه برای هر مرحله از اجرای تراکنش منتظر مشخصشدن داده موردنیاز بماند، میتواند بخشی از دادهها را از قبل و بهصورت موازی از حافظه ذخیرهسازی دریافت کند. این موضوع میتواند گلوگاههای مرتبط با ورودی و خروجی داده را کاهش دهد.
آیا BAL پردازش موازی را ممکن میکند؟
یکی از اهداف مهم معماری BAL فراهمکردن زیرساخت مناسبتر برای Parallel Execution یا اجرای موازی است. در اجرای ترتیبی، تراکنشها یکی پس از دیگری پردازش میشوند. این مدل سادهتر است، اما با افزایش ظرفیت شبکه میتواند محدودیتهایی ایجاد کند. در مقابل، اگر مشخص باشد دو تراکنش با بخشهای متفاوتی از State تعامل دارند، از نظر معماری امکان پردازش همزمان آنها فراهم میشود. BAL اطلاعات لازم برای تشخیص بهتر این وابستگیها را در اختیار نود قرار میدهد. البته اضافهشدن BAL به این معنی نیست که تمام تراکنشهای اتریوم ناگهان بهصورت کاملاً موازی اجرا خواهند شد. این فناوری بیشتر یک زیرساخت مهم برای حرکت به سمت معماریهای پردازشی موازیتر محسوب میشود.
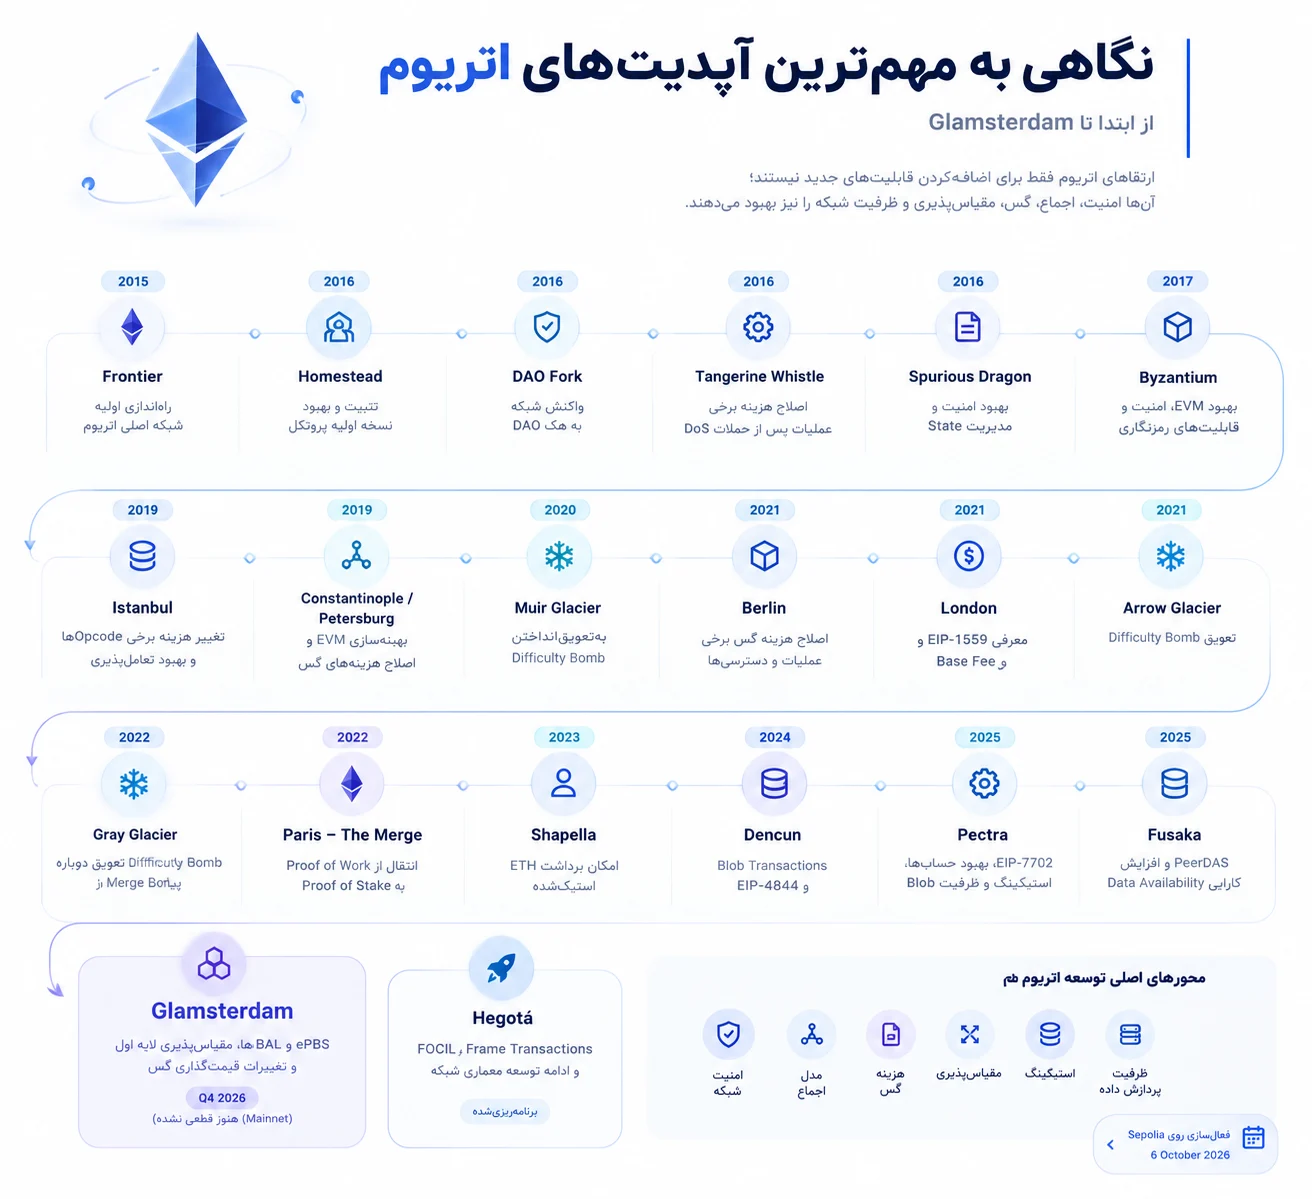
نگاهی به مهمترین آپدیتهای اتریوم از ابتدا تا Glamsterdam
شبکه اتریوم از زمان راهاندازی در سال ۲۰۱۵ تاکنون بارها ارتقا پیدا کرده است. این بهروزرسانیها تنها برای اضافهکردن قابلیتهای جدید انجام نشدهاند؛ بلکه موضوعاتی مانند امنیت شبکه، مدل اجماع، هزینه گس، عملکرد قراردادهای هوشمند، مقیاسپذیری، استیکینگ و ظرفیت پردازش داده را نیز تغییر دادهاند.در سالهای ابتدایی، ارتقاهایی مانند Homestead، Byzantium، Constantinople، Istanbul و Berlin بیشتر بر بلوغ پروتکل، بهینهسازی ماشین مجازی اتریوم، امنیت و اصلاح هزینه برخی عملیات تمرکز داشتند. پس از آن، London با معرفی EIP-1559 تغییر بزرگی در مدل کارمزد ایجاد کرد.
اما یکی از بنیادیترین تغییرات تاریخ اتریوم در سال ۲۰۲۲ و با ارتقای Paris یا The Merge اتفاق افتاد. اتریوم در این مرحله از الگوریتم اثبات کار به اثبات سهام منتقل شد و Beacon Chain با شبکه اصلی ادغام شد. طبق Ethereum.org، این تغییر مصرف انرژی شبکه را حدود ۹۹.۹۵ درصد کاهش داد.
پس از Merge، تمرکز توسعه اتریوم بیشتر به سمت بهبود استیکینگ، مقیاسپذیری، رولآپها، Data Availability و افزایش ظرفیت لایه اول حرکت کرد.ارتقای Shapella در سال ۲۰۲۳ امکان برداشت ETH استیکشده را فراهم کرد. سپس Dencun در مارس ۲۰۲۴ با معرفی Blob Transactions و EIP-4844 یکی از مهمترین زیرساختهای لازم برای کاهش هزینه داده رولآپها را ایجاد کرد.در سال ۲۰۲۵ نیز دو ارتقای مهم دیگر اجرا شدند. Pectra در ماه مه قابلیتهایی مانند EIP-7702، افزایش حداکثر موجودی مؤثر اعتبارسنج و افزایش ظرفیت Blobها را به شبکه اضافه کرد.
پس از آن Fusaka در دسامبر ۲۰۲۵ با PeerDAS و تغییرات مربوط به ظرفیت داده، مسیر مقیاسپذیری اتریوم و رولآپها را ادامه داد.مرحله بعدی این مسیر Glamsterdam است. این ارتقا برای سهماهه چهارم ۲۰۲۶ هدفگذاری شده و ePBS و Block-Level Access Lists از مهمترین تغییرات آن هستند. Glamsterdam بیشتر بر مقیاسپذیری لایه اول، معماری ساخت بلاک، پردازش داده و مدیریت State تمرکز دارد. تاریخ Mainnet هنوز قطعی نشده و مرحله بعدی اعلامشده، فعالسازی روی Sepolia در ۶ اکتبر ۲۰۲۶ است.
جدول مهمترین ارتقاهای اتریوم
ارتقا | زمان | مهمترین تغییر |
Frontier | ۲۰۱۵ | راهاندازی اولیه شبکه اصلی اتریوم |
Homestead | ۲۰۱۶ | تثبیت و بهبود نسخه اولیه پروتکل |
DAO Fork | ۲۰۱۶ | واکنش شبکه به هک DAO |
Tangerine Whistle | ۲۰۱۶ | اصلاح هزینه برخی عملیات پس از حملات DoS |
Spurious Dragon | ۲۰۱۶ | بهبود امنیت و مدیریت State |
Byzantium | ۲۰۱۷ | بهبود EVM، امنیت و قابلیتهای رمزنگاری |
Constantinople / Petersburg | ۲۰۱۹ | بهینهسازی EVM و اصلاح برخی هزینههای گس |
Istanbul | ۲۰۱۹ | تغییر هزینه برخی Opcodeها و بهبود تعاملپذیری |
Muir Glacier | ۲۰۲۰ | بهتعویقانداختن Difficulty Bomb |
Berlin | ۲۰۲۱ | اصلاح هزینه گس برخی عملیات و دسترسیها |
London | ۲۰۲۱ | معرفی EIP-1559 و مدل Base Fee |
Arrow Glacier | ۲۰۲۱ | تعویق Difficulty Bomb |
Gray Glacier | ۲۰۲۲ | تعویق دوباره Difficulty Bomb پیش از Merge |
Paris – The Merge | ۲۰۲۲ | انتقال اتریوم از Proof of Work به Proof of Stake |
Shapella | ۲۰۲۳ | فعالشدن برداشت ETH استیکشده |
Dencun | ۲۰۲۴ | معرفی Blobs و Proto-Danksharding با EIP-4844 |
Pectra | ۲۰۲۵ | EIP-7702، بهبود حسابها، استیکینگ و ظرفیت Blob |
Fusaka | ۲۰۲۵ | PeerDAS و افزایش کارایی Data Availability |
Glamsterdam | ۲۰۲۶ | ePBS، BALها، مقیاسپذیری L1 و تغییرات قیمتگذاری گس |
Hegotá | ۲۰۲۷* | FOCIL، Frame Transactions و ادامه توسعه معماری شبکه |
دامنه Hegotá هنوز نهایی نشده و برنامه آن ممکن است تغییر کند. Ethereum.org در حال حاضر آن را برای سال ۲۰۲۷ قرار داده است.
مسیر ارتقاهای جدید اتریوم چه چیزی را نشان میدهد؟
نگاهی به این جدول نشان میدهد اولویتهای توسعه اتریوم در طول زمان تغییر کردهاند. در سالهای ابتدایی، تمرکز اصلی بر پایداری پروتکل، امنیت و ماشین مجازی اتریوم قرار داشت. پس از آن، موضوعاتی مانند اقتصاد گس و تغییر الگوریتم اجماع اهمیت بیشتری پیدا کردند.بعد از The Merge، مرحله دیگری آغاز شد که در آن مقیاسپذیری، استیکینگ، رولآپها، Data Availability و افزایش ظرفیت شبکه نقش پررنگتری پیدا کردند.Dencun با Blobها زیرساخت مهمی برای رولآپها ایجاد کرد؛ Pectra قابلیتهای حسابها، اعتبارسنجها و ظرفیت Blob را توسعه داد و Fusaka با PeerDAS مسیر مقیاسپذیری داده را ادامه داد. Glamsterdam نیز این روند را با تمرکز بیشتر بر مقیاسپذیری خود لایه اول و معماری پردازش بلاکها دنبال میکند.پس از Glamsterdam نیز توسعه متوقف نخواهد شد. Hegotá بهعنوان ارتقای بعدی در حال برنامهریزی است و FOCIL و Frame Transactions از تغییرات فعلی آن هستند. در افق بلندمدتتر نیز بنیاد اتریوم روی حوزههایی مانند امنیت پساکوانتومی، State، اثباتهای پیشرفته، بهبود نهاییشدن تراکنشها و سادهسازی پروتکل کار میکند.بنابراین Glamsterdam را میتوان ادامه یک زنجیره طولانی از تغییرات دانست؛ زنجیرهای که اتریوم را از شبکه اولیه سال ۲۰۱۵ به معماری امروزی رسانده و اکنون تمرکز آن بیش از گذشته بر افزایش ظرفیت، کاهش گلوگاههای پردازشی و آمادهسازی پروتکل برای نسل بعدی مقیاسپذیری و امنیت قرار گرفته است.
Glamsterdam چه تغییری در گس ایجاد میکند؟
یکی دیگر از محورهای مهم Glamsterdam به Gas Repricing مربوط میشود. گس در اتریوم فقط هزینهای نیست که کاربر برای انجام تراکنش پرداخت میکند. گس در واقع مکانیزمی برای قیمتگذاری منابع محاسباتی شبکه است. هر عملیات در ماشین مجازی اتریوم مقدار مشخصی Gas مصرف میکند. مشکل زمانی ایجاد میشود که قیمت تعیینشده برای یک عملیات دیگر متناسب با هزینه واقعی آن برای سختافزار و نودهای شبکه نباشد. با تغییر فناوری سختافزار، معماری کلاینتها و رشد State، ممکن است برخی عملیات از نظر واقعی پرهزینهتر از مقدار گسی باشند که برای آنها تعیین شده است. Glamsterdam مجموعهای از تغییرات را برای نزدیکتر کردن قیمت برخی عملیات به هزینه واقعی آنها دنبال میکند. برای نمونه، هزینه ایجاد State و دسترسی به State از حوزههایی هستند که مورد توجه قرار گرفتهاند.
چرا رشد State برای اتریوم مهم است؟
State یکی از مهمترین بخشهای معماری اتریوم است. اطلاعاتی مانند موجودی حسابها، وضعیت قراردادهای هوشمند و Storage قراردادها در State شبکه قرار میگیرند. با افزایش فعالیت شبکه، State نیز رشد میکند. رشد بیش از حد State میتواند اجرای نود را پرهزینهتر کند؛ زیرا نودها باید حجم بیشتری از اطلاعات را ذخیره و مدیریت کنند. اگر هزینه ایجاد State بسیار پایینتر از هزینه واقعی آن برای شبکه باشد، انگیزه اقتصادی کافی برای استفاده بهینه از این منبع وجود نخواهد داشت. به همین دلیل، توسعهدهندگان اتریوم در Glamsterdam به دنبال بازنگری در قیمت برخی عملیات مرتبط با State هستند. هدف اصلی این تغییرات افزایش بیدلیل هزینه کاربران نیست؛ بلکه تلاش برای هماهنگکردن اقتصاد گس با هزینه واقعی منابع شبکه است.
موضوع | تأثیر بر شبکه اتریوم | رویکرد Glamsterdam |
⬅️ رشد State | افزایش حجم اطلاعات شبکه | مدیریت بهتر هزینه ایجاد State |
⬅️ ذخیرهسازی بیشتر | افزایش نیاز نودها به منابع سختافزاری | قیمتگذاری متناسبتر منابع |
⬅️ دسترسی به State | افزایش هزینه پردازش و مدیریت دادهها | بازنگری هزینه برخی دسترسیها |
⬅️ ایجاد داده جدید | افزایش دائمی اطلاعات قابل نگهداری | اصلاح هزینه عملیات ایجاد State |
⬅️ افزایش بار نودها | دشوارترشدن نگهداری و اجرای نود | کنترل فشار ناشی از رشد State |
⬅️ قیمتگذاری گس | احتمال فاصله با هزینه واقعی منابع | نزدیکتر کردن Gas به هزینه واقعی پردازش |
Glamsterdam چه تأثیری بر کاربران اتریوم دارد؟
بخش زیادی از تغییرات Glamsterdam در لایه زیرساختی اتفاق میافتند. بنابراین کاربران عادی احتمالاً پس از اجرای ارتقا با رابط کاملاً متفاوتی در کیف پول خود مواجه نخواهند شد. کاربران همچنان میتوانند ETH ارسال کنند، از قراردادهای هوشمند استفاده کنند و با برنامههای غیرمتمرکز تعامل داشته باشند. اهمیت Glamsterdam بیشتر در اثر بلندمدت آن بر ظرفیت و کارایی شبکه دیده میشود. اگر BALها و سایر بهینهسازیهای مرتبط با پردازش موازی بتوانند عملکرد مورد انتظار را ارائه دهند، مسیر افزایش توان پردازشی لایه اول اتریوم هموارتر خواهد شد. ePBS نیز میتواند ساختار تولید بلاک را تغییر دهد و وابستگی شبکه به برخی زیرساختهای واسطه را کاهش دهد.
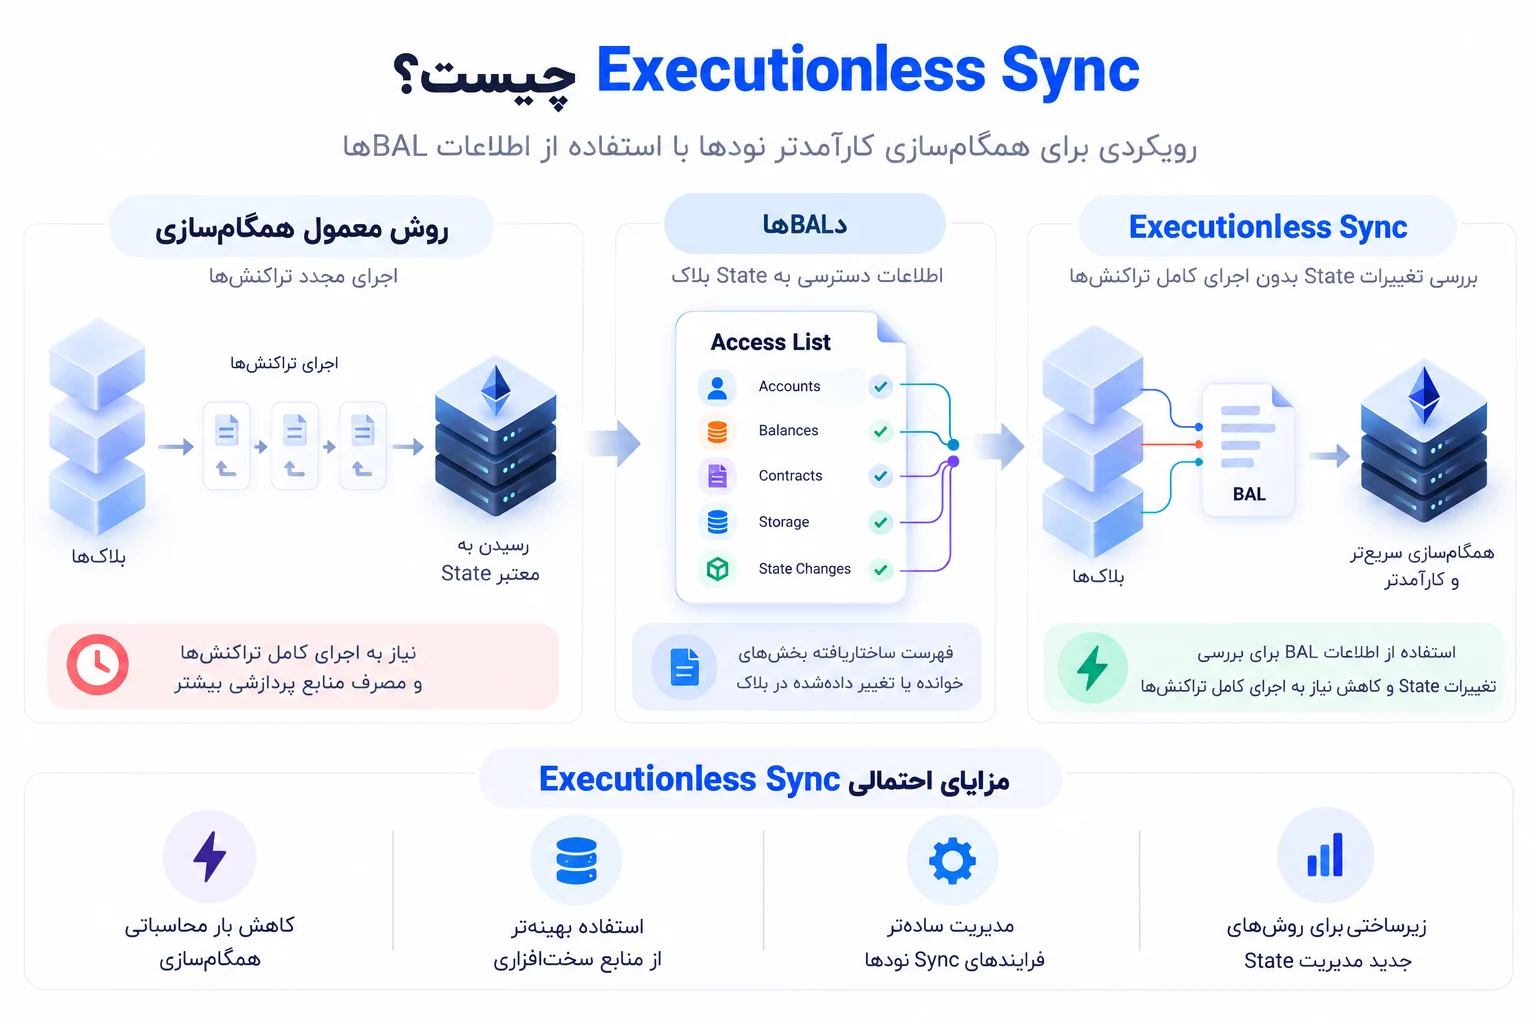
Executionless Sync چیست؟
یکی دیگر از قابلیتهایی که در ارتباط با Block-Level Access Lists یا BALها مطرح میشود، مفهوم Executionless Sync است. این رویکرد میتواند نحوه همگامشدن نودها با وضعیت شبکه اتریوم را در آینده کارآمدتر کند.
زمانی که یک نود به شبکه متصل یا در حال همگامسازی است، باید بتواند به یک State معتبر و قابل اعتماد برسد. در روشهای معمول، اجرای تراکنشها و بررسی تغییراتی که هر بلاک در وضعیت شبکه ایجاد کرده است، بخشی از این فرایند محسوب میشود.
با افزایش فعالیت اتریوم و پیچیدهترشدن State، این عملیات میتواند منابع پردازشی بیشتری نیاز داشته باشد.اینجاست که BALها اهمیت پیدا میکنند. این فهرستها اطلاعات ساختاریافتهتری درباره بخشهای State که در یک بلاک خوانده یا تغییر داده شدهاند در اختیار نود قرار میدهند. در نتیجه، برخی مدلهای همگامسازی میتوانند از این اطلاعات برای بررسی تغییرات وضعیت شبکه استفاده کنند، بدون اینکه در همه موارد نیاز به اجرای مجدد کامل تراکنشهای هر بلاک وجود داشته باشد.
Executionless Sync به معنای حذف اعتبارسنجی شبکه نیست. ایده اصلی این است که بخشی از فرایند دستیابی و بررسی State بتواند با اتکا به اطلاعات و تعهدات موجود در بلاک، کارآمدتر انجام شود.در صورت توسعه و پیادهسازی کامل چنین رویکردی، مزایایی مانند کاهش بار محاسباتی همگامسازی، استفاده بهینهتر از منابع سختافزاری و سادهترشدن برخی فرایندهای Sync نودها مطرح میشود.به همین دلیل، BALها فقط ابزاری برای پردازش موازیتر تراکنشها نیستند؛ بلکه میتوانند زیرساخت لازم برای روشهای جدید مدیریت و همگامسازی State در اتریوم را نیز فراهم کنند.
آیا کاربران باید برای Glamsterdam کاری انجام دهند؟
در حالت معمول، کاربران عادی اتریوم برای هاردفورکهای شبکه نیاز به اقدام خاصی ندارند. اگر ETH یا توکنهای مبتنی بر اتریوم در کیف پول شخصی نگهداری شوند، معمولاً نیازی به انتقال دارایی یا انجام تراکنش خاصی صرفاً به دلیل ارتقای پروتکل وجود ندارد. در مقابل، اپراتورهای نود و ارائهدهندگان زیرساخت باید توجه بیشتری به ارتقا داشته باشند. آنها باید نسخههای سازگار کلاینتهای خود را نصب کنند تا پس از فعالشدن هاردفورک بتوانند مطابق قوانین جدید شبکه فعالیت کنند. توسعهدهندگان برنامههای غیرمتمرکز نیز باید تغییرات EIPهای مرتبط را بررسی کنند، بهخصوص اگر اپلیکیشن آنها به رفتارهای سطح پایین EVM، گس یا State وابسته باشد.
آیا Glamsterdam کارمزد اتریوم را کاهش میدهد؟
یکی از برداشتهای اشتباه درباره ارتقاهای اتریوم این است که هر بهروزرسانی باید بلافاصله باعث کاهش کارمزد تراکنش شود. Glamsterdam را نیز نباید صرفاً یک «آپدیت کاهش کارمزد» در نظر گرفت. بخش مهمی از این ارتقا روی معماری شبکه و افزایش کارایی تمرکز دارد. اصلاح قیمت گس حتی میتواند هزینه برخی عملیات خاص را افزایش دهد، زیرا هدف آن نزدیکتر کردن قیمت آن عملیات به هزینه واقعی منابع مصرفشده است. در مقابل، بهبود پردازش و فراهمشدن زمینه افزایش ظرفیت شبکه میتواند در بلندمدت بر اقتصاد استفاده از لایه اول تأثیر بگذارد. بنابراین تأثیر Glamsterdam بر کارمزدها باید در سطح مجموعه تغییرات شبکه بررسی شود، نه به شکل یک وعده ساده برای ارزانترشدن تمام تراکنشها.
🟠 کارگزاری و سکوی تبادل تخصصی OTC رمزدارایی بیت کوین (BTC) در ایران »»
بیت کوین (Bitcoin) با نماد BTC نخستین و بزرگترین رمزدارایی بازار ارزهای دیجیتال از نظر ارزش بازار و یکی از شناختهشدهترین داراییهای مبتنی بر بلاکچین است. اگر قصد دارید با روش خرید و فروش بیت کوین (BTC) در بازار OTC، ویژگیها، کاربردها و مزایای این رمزدارایی در ایران بیشتر آشنا شوید، ادامه این مطلب را از دست ندهید.

Glamsterdam چه ارتباطی با مقیاسپذیری اتریوم دارد؟
استراتژی مقیاسپذیری اتریوم تنها بر افزایش ظرفیت Mainnet متمرکز نیست. رولآپها و شبکههای لایه دوم همچنان بخش مهمی از نقشهراه مقیاسپذیری اتریوم محسوب میشوند. با این حال، خود لایه اول نیز باید ظرفیت کافی برای پشتیبانی از اکوسیستم روبهرشد اتریوم داشته باشد. Glamsterdam از این منظر اهمیت دارد. BALها میتوانند زیرساخت لازم برای اجرای موازیتر را فراهم کنند. ePBS میتواند ساختار تولید و انتشار بلاک را بهینهتر کند و تغییرات Gas Repricing نیز تلاش میکنند افزایش ظرفیت بدون درنظرگرفتن هزینه واقعی منابع انجام نشود. در واقع، اتریوم به دنبال افزایش ظرفیت در کنار حفظ امکان اجرای نود توسط مجموعه گستردهای از مشارکتکنندگان است. این تعادل یکی از دشوارترین مسائل طراحی بلاکچینهای عمومی محسوب میشود.
نقش تستنت Sepolia در Glamsterdam چیست؟
اجرای Glamsterdam روی Sepolia یکی از مراحل کلیدی پیش از ورود احتمالی این ارتقا به Mainnet است. در تستنت، توسعهدهندگان میتوانند رفتار کلاینتهای مختلف را تحت قوانین جدید بررسی کنند. اگر دو کلاینت تفسیر متفاوتی از یک قانون پروتکل داشته باشند، ممکن است شبکه با مشکلات اجماع مواجه شود. به همین دلیل، تستهای چندکلاینتی اهمیت زیادی دارند. همچنین عملکرد ePBS، BALها و سایر EIPهای Glamsterdam باید در شرایط واقعیتر شبکه بررسی شود. مشکلاتی که در Devnetها یا آزمایشهای کوچک مشاهده نمیشوند ممکن است در یک تستنت عمومی آشکار شوند. به همین دلیل، موفقیت Sepolia یکی از مراحل مهم در مسیر تعیین زمان فعالسازی Mainnet خواهد بود.
✅ بررسی کلاینتها | اطمینان از سازگاری کلاینتهای مختلف با قوانین Glamsterdam |
✅ آزمایش ePBS | بررسی عملکرد معماری جدید ساخت و پیشنهاد بلاک |
✅ آزمایش BALها | ارزیابی نحوه دسترسی و مدیریت State در شرایط واقعیتر |
✅ بررسی EIPها | شناسایی مشکلات احتمالی پیشنهادهای موجود در Glamsterdam |
✅ تست اجماع | اطمینان از تفسیر یکسان قوانین جدید توسط کلاینتها |
✅ شناسایی باگها | کشف مشکلاتی که ممکن است در Devnetها مشخص نشده باشند |
✅ ارزیابی پایداری | بررسی رفتار شبکه پس از فعالشدن تغییرات |
✅ آمادگی برای Mainnet | فراهمکردن اطلاعات لازم برای تصمیمگیری درباره مراحل بعدی استقرار |
بعد از Glamsterdam چه اتفاقی میافتد؟
Glamsterdam پایان نقشهراه اتریوم نیست. توسعهدهندگان همزمان روی مراحل بعدی پروتکل نیز کار میکنند و یکی از نامهای مهم در این مسیر Hegotá است. براساس نقشهراه فعلی، Hegotá برای سال ۲۰۲۷ هدفگذاری شده است. یکی از فناوریهای مطرحشده برای این ارتقا Fork-choice Enforced Inclusion Lists یا FOCIL است. FOCIL با مشارکت مجموعهای از اعتبارسنجها در تعیین تراکنشهایی که باید امکان ورود به بلاک را داشته باشند، بر افزایش مقاومت اتریوم در برابر سانسور تمرکز دارد. موضوع مهم دیگر Frame Transactions است. این فناوری میتواند انعطاف بیشتری در نحوه اعتبارسنجی تراکنش و طراحی حسابها ایجاد کند و مسیر را برای قابلیتهایی مانند بازیابی اجتماعی، سیاستهای محدودیت هزینه و استفاده از مدلهای مختلف امضا هموارتر کند. البته Hegotá هنوز در مرحله توسعه قرار دارد و دامنه نهایی آن میتواند پیش از فعالسازی تغییر کند.
آینده اتریوم پس از Glamsterdam و Hegotá
مسیر توسعه اتریوم در سالهای آینده تنها به افزایش سرعت تراکنش محدود نخواهد بود. یکی از موضوعاتی که اهمیت بیشتری پیدا کرده، امنیت در برابر رایانش کوانتومی است. رایانههای کوانتومی در وضعیت فعلی تهدید عملی فوری برای اتریوم محسوب نمیشوند، اما پروتکلهایی با افق فعالیت چنددهساله باید از قبل برای چنین سناریوهایی آماده شوند. به همین دلیل، تحقیقات مربوط به رمزنگاری پساکوانتومی، سیستمهای اثبات پیشرفته و روشهای جدید اعتبارسنجی بخشی از مسیر بلندمدت اتریوم هستند. STARKها و اثباتهای بازگشتی نیز در چشمانداز آینده شبکه نقش مهمی دارند. هدف بلندمدت این است که اعتبارسنجی بخشهای بیشتری از عملکرد شبکه با استفاده از اثباتهای رمزنگاری انجام شود و نیاز به محاسبات مستقیم سنگین کاهش پیدا کند. در صورت تحقق این مسیر، معماری اتریوم در سالهای آینده میتواند تفاوت قابلتوجهی با معماری فعلی شبکه داشته باشد.
🔵 کارگزاری و سکوی تبادل تخصصی OTC رمزدارایی تتر گلد (XAUT) در ایران »»
تتر گلد (XAUT) یکی از شناختهشدهترین داراییهای توکنیزهشده بازار ارزهای دیجیتال است که هر واحد آن با پشتوانه یک اونس طلای فیزیکی منتشر میشود. این رمزدارایی با ترکیب ارزش ذاتی طلا و مزایای فناوری بلاکچین، امکان سرمایهگذاری، انتقال و نگهداری طلا را بهصورت دیجیتال فراهم میکند. اگر قصد دارید با روش خرید و فروش تتر گلد (XAUT) در بازار OTC، نحوه عملکرد، مزایا، کاربردها و نکات مهم این دارایی دیجیتال با پشتوانه طلا در ایران بیشتر آشنا شوید، ادامه این مطلب را از دست ندهید.

آیا Glamsterdam یک ارتقای مهم برای اتریوم است؟
اهمیت یک ارتقای بلاکچین را نباید فقط براساس تغییراتی سنجید که مستقیماً در کیف پول کاربران قابل مشاهده هستند. برخی از مهمترین ارتقاهای پروتکل تغییراتی در لایه زیرساخت ایجاد میکنند که نتیجه آنها در سالهای بعد مشخص میشود. Glamsterdam نیز در همین گروه قرار میگیرد. ePBS معماری ساخت بلاک را هدف قرار میدهد. BALها زیرساخت جدیدی برای دسترسی به State و پردازش موازیتر ایجاد میکنند. تغییرات قیمتگذاری گس نیز تلاش دارند هزینه عملیات شبکه را به منابع واقعی مصرفشده نزدیکتر کنند. ترکیب این تغییرات میتواند اتریوم را برای افزایش ظرفیت لایه اول آمادهتر کند. اما نتیجه واقعی Glamsterdam تنها پس از آزمایش گسترده و مشاهده عملکرد آن در شبکه مشخص خواهد شد.
کلام آخر
ارتقای Glamsterdam را میتوان یکی از مراحل مهم توسعه زیرساخت اتریوم در سال ۲۰۲۶ دانست. برخلاف برخی بهروزرسانیها که یک قابلیت مشخص و قابل مشاهده برای کاربران ایجاد میکنند، بخش عمده تغییرات Glamsterdam در عمق معماری شبکه اتفاق میافتد. ePBS تلاش میکند جداسازی پیشنهاددهنده و سازنده بلاک را مستقیماً وارد پروتکل کند و وابستگی این فرآیند به زیرساختهای بیرونی را کاهش دهد. Block-Level Access Lists نیز اطلاعات دقیقتری درباره دسترسی یک بلاک به State فراهم میکنند و زمینه را برای خواندن موازی دادهها، پردازش موازیتر و روشهای جدید همگامسازی نودها ایجاد میکنند. در کنار این موارد، بازنگری قیمت گس برخی عملیات نیز با هدف هماهنگی بیشتر هزینهها با منابع واقعی مصرفشده توسط شبکه انجام میشود. فعالسازی Glamsterdam روی Sepolia در ۶ اکتبر ۲۰۲۶ مرحله مهم بعدی برای آزمایش این تغییرات است، اما این تاریخ نباید با زمان اجرای ارتقا روی شبکه اصلی اشتباه گرفته شود. تاریخ Mainnet به نتایج آزمایشها، آمادگی کلاینتها و تصمیم نهایی توسعهدهندگان بستگی خواهد داشت. در افق بعدی نیز Hegotá و فناوریهایی مانند FOCIL، Frame Transactions، اثباتهای پیشرفته و رمزنگاری پساکوانتومی قرار دارند. بنابراین Glamsterdam را نباید یک ارتقای مستقل و جدا از سایر تغییرات اتریوم دید. این هاردفورک بخشی از یک مسیر گستردهتر است که هدف آن ایجاد شبکهای با ظرفیت بالاتر، پردازش کارآمدتر، زیرساخت غیرمتمرکزتر و آمادگی بیشتر برای نیازهای آینده است.


کلیه محتواها، تحلیلها و اخبار منتشر شده در این وبسایت صرفاً جنبه اطلاعرسانی و آموزشی دارند و وبسایت پارس بیت هیچگونه مسئولیت، توصیه، ترویج یا تشویق به خرید، فروش، سرمایهگذاری یا استفاده از محصولات و خدمات مرتبط با مطالب مذکور ندارد. استفاده از اطلاعات ارائه شده بر عهده کاربر است و پارس بیت هیچ تضمینی در خصوص ، کامل بودن یا نتایج ناشی از استفاده آن ارائه نمیدهد.


