امنیت بلاکچین چگونه تأمین میشود؟ بررسی کامل سازوکارهای امنیتی
- توسط: ادمین پارس بیت
- زمان مطالعه: 26 دقیقه
- ساخته شده در : 24 شهریور 1405 به روز شده در : 24 شهریور 1405
- 6
آنچه در این مقاله میخوانید:
بلاکچین معمولاً بهعنوان یکی از فناوریهای امن برای ثبت، نگهداری و انتقال داده معرفی میشود؛ اما امنیت بلاکچین از یک ویژگی واحد به وجود نمیآید. ترکیبی از رمزنگاری، توابع هش، امضای دیجیتال، شبکه توزیعشده، الگوریتمهای اجماع و ساختار زنجیرهای بلاکها باعث میشود تغییر یا دستکاری اطلاعات ثبتشده در بسیاری از شبکههای بلاکچینی دشوار باشد. با این حال، «امن بودن بلاکچین» به معنای غیرقابل هک بودن تمام اجزای اکوسیستم آن نیست. کیف پولها، قراردادهای هوشمند، صرافیها، پلهای بلاکچینی، نرمافزارهای کاربران و حتی شیوه نگهداری کلید خصوصی میتوانند هرکدام ریسکهای امنیتی مخصوص به خود را داشته باشند.به همین دلیل برای درک امنیت بلاکچین باید میان امنیت خود شبکه و امنیت ابزارهایی که در اطراف آن قرار دارند تفاوت قائل شد. در این مقاله بررسی میکنیم امنیت بلاکچین چگونه تأمین میشود، رمزنگاری و هش چه نقشی دارند، الگوریتمهای اجماع چگونه از شبکه محافظت میکنند، تغییرناپذیری اطلاعات چگونه شکل میگیرد و آیا امکان هک یک شبکه بلاکچینی وجود دارد یا خیر.
مقدمه؛ چرا امنیت بلاکچین اهمیت دارد؟
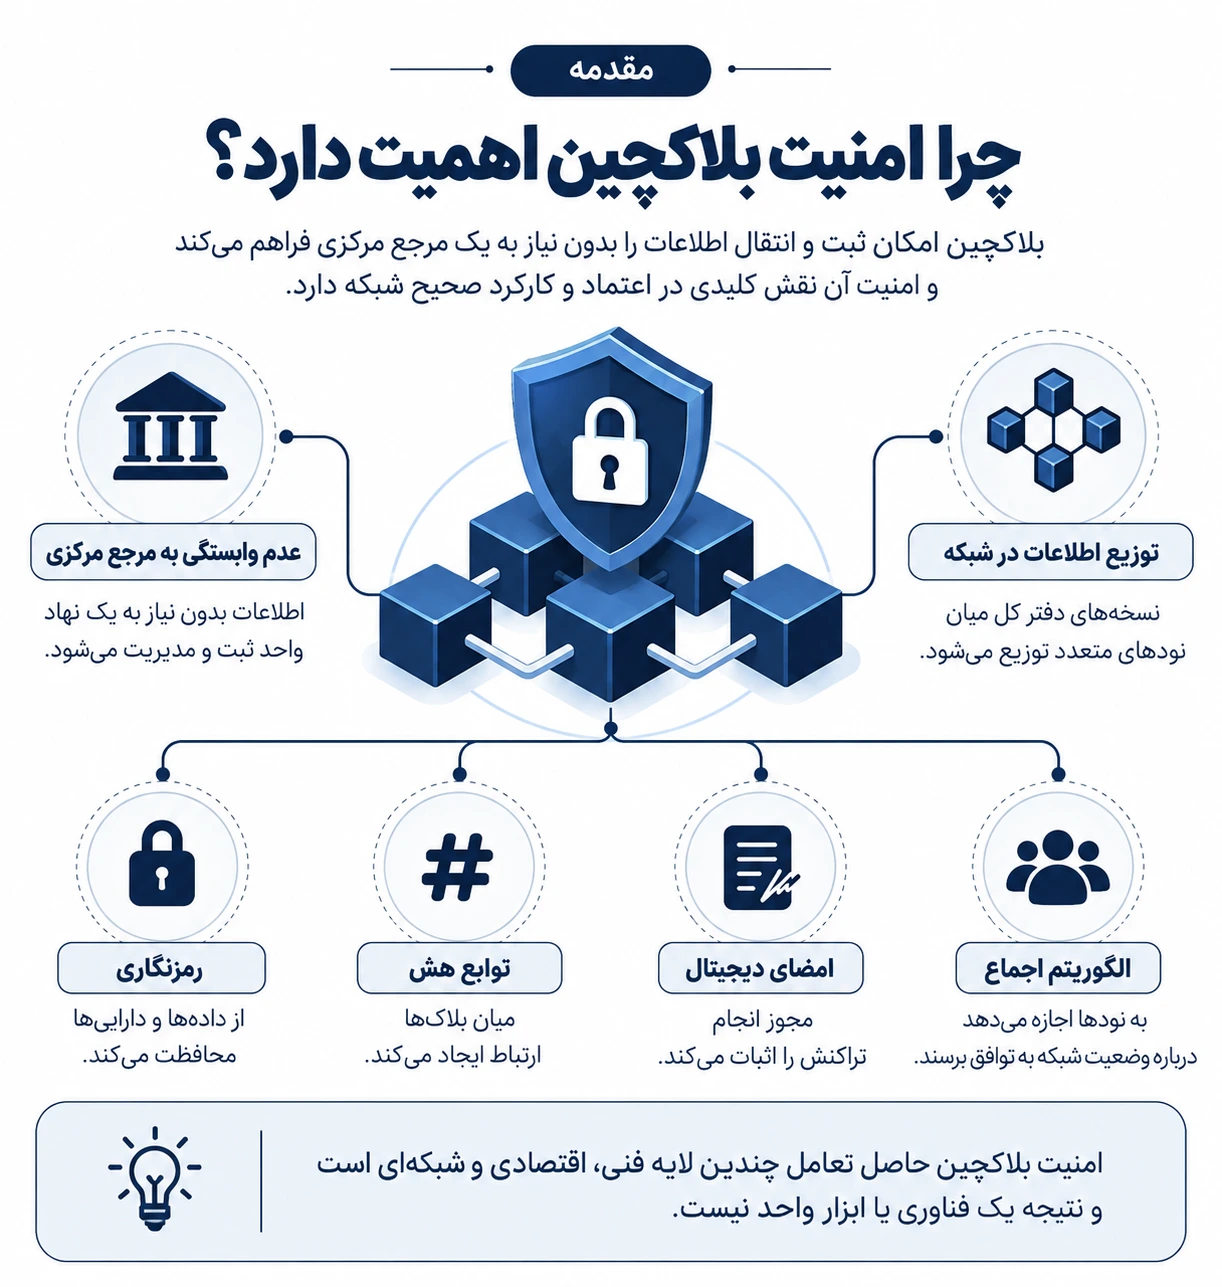
یکی از دلایل اصلی شکلگیری و توسعه فناوری بلاکچین، امکان ثبت و انتقال اطلاعات در محیطی است که برای فعالیت آن الزاماً به یک مرجع مرکزی واحد وابسته نیست.
در سیستمهای سنتی، معمولاً یک سازمان، بانک، شرکت یا پایگاه داده مرکزی مسئول ثبت و نگهداری اطلاعات است و کاربران برای صحت سوابق به آن نهاد اعتماد میکنند. در بسیاری از شبکههای بلاکچینی عمومی، این ساختار متفاوت است و اطلاعات میان مجموعهای از نودها توزیع میشود.
همین تفاوت باعث میشود مفهوم امنیت در بلاکچین اهمیت ویژهای پیدا کند؛ زیرا شبکه باید بتواند بدون اتکا به یک مدیر مرکزی، درباره وضعیت معتبر دفتر کل به توافق برسد. برای دستیابی به این هدف، بلاکچین از مجموعهای از فناوریها و قواعد استفاده میکند.
رمزنگاری از دادهها و مالکیت داراییها محافظت میکند، توابع هش میان بلاکها ارتباط ایجاد میکنند، امضای دیجیتال امکان اثبات مجوز انجام تراکنش را فراهم میکند و الگوریتم اجماع به شرکتکنندگان اجازه میدهد درباره وضعیت شبکه به توافق برسند. در کنار این موارد، توزیع نسخههای دفتر کل میان نودهای متعدد نیز وابستگی سیستم به یک نقطه مرکزی را کاهش میدهد. بنابراین امنیت بلاکچین را نباید نتیجه یک ابزار خاص دانست؛ بلکه این امنیت حاصل تعامل چندین لایه فنی، اقتصادی و شبکهای است.
امنیت بلاکچین چیست؟
امنیت بلاکچین را میتوان مجموعهای از سازوکارها، قواعد و فناوریهایی دانست که برای محافظت از صحت اطلاعات، اعتبار تراکنشها، وضعیت دفتر کل و عملکرد شبکه مورد استفاده قرار میگیرند. زمانی که تراکنشی در یک شبکه بلاکچینی انجام میشود، شبکه باید بتواند مشخص کند آیا تراکنش با قوانین پروتکل مطابقت دارد یا خیر. همچنین باید مانع از آن شود که یک کاربر بدون مجوز دارایی متعلق به شخص دیگری را منتقل کند یا اطلاعات ثبتشده را بهصورت دلخواه تغییر دهد. این وظایف از طریق ترکیبی از رمزنگاری، کلیدهای خصوصی و عمومی، امضاهای دیجیتال، نودها و الگوریتمهای اجماع انجام میشوند. در عین حال، امنیت شبکههای بلاکچینی مختلف یکسان نیست. تعداد نودها، میزان توزیع قدرت، نوع الگوریتم اجماع، ارزش اقتصادی شبکه، کیفیت نرمافزار، نحوه توسعه پروتکل و میزان مشارکت کاربران میتواند بر سطح امنیت یک شبکه تأثیر بگذارد. بنابراین نمیتوان صرفاً به دلیل استفاده یک سیستم از فناوری بلاکچین، آن را بهصورت خودکار کاملاً امن دانست. بررسی امنیت هر شبکه نیازمند توجه به معماری، مدل اجماع، نحوه توزیع قدرت و سایر اجزای آن است.
ویژگیهای اصلی فناوری بلاکچین
بلاکچین نوعی ساختار ثبت داده است که اطلاعات را در واحدهایی به نام بلاک سازماندهی میکند و این بلاکها براساس قواعد مشخصی به یکدیگر متصل میشوند. یکی از ویژگیهای مهم این فناوری، دیجیتالی بودن اطلاعات است؛ یعنی دادهها بهصورت الکترونیکی ثبت و پردازش میشوند. ویژگی دیگر، توزیع اطلاعات میان مجموعهای از نودهاست که در بسیاری از بلاکچینهای عمومی باعث کاهش وابستگی به یک پایگاه داده مرکزی میشود. ارتباط رمزنگاریشده میان بلاکها نیز ویژگی دیگری است که تغییر سوابق گذشته را دشوارتر میکند. علاوه بر این، شبکههای بلاکچینی از قواعد اجماع برای تعیین وضعیت معتبر دفتر کل استفاده میکنند. امضای دیجیتال نیز امکان بررسی اعتبار تراکنشها را فراهم میکند. شفافیت دادهها در بلاکچینهای عمومی، قابلیت بررسی سوابق توسط کاربران و مقاومت نسبی در برابر تغییر اطلاعات از دیگر ویژگیهای این فناوری هستند. البته تمام بلاکچینها دقیقاً ساختار یکسانی ندارند و برخی ویژگیها بسته به عمومی، خصوصی یا مجوزدار بودن شبکه متفاوت خواهند بود.
نقش غیرمتمرکز بودن در امنیت بلاکچین
در بسیاری از بلاکچینهای عمومی، اطلاعات و فرایند اعتبارسنجی میان تعداد زیادی از مشارکتکنندگان توزیع میشود. این ساختار با سامانهای که تمام اطلاعات آن روی یک سرور مرکزی قرار دارد تفاوت دارد. در یک سیستم کاملاً متمرکز، ایجاد اختلال در بخش مرکزی میتواند عملکرد کل سیستم را تحت تأثیر قرار دهد؛ اما در شبکه توزیعشده، وجود نسخههای متعدد از اطلاعات میتواند مقاومت سیستم در برابر خرابی برخی اجزا را افزایش دهد.
البته غیرمتمرکز بودن یک مفهوم مطلق نیست و شبکههای مختلف درجات متفاوتی از تمرکززدایی دارند. ممکن است یک شبکه از نظر تعداد نودها گسترده باشد، اما بخش قابل توجهی از قدرت استخراج، سهام یا زیرساخت آن در اختیار تعداد محدودی از بازیگران قرار گرفته باشد. به همین دلیل برای ارزیابی امنیت نمیتوان تنها تعداد نودها را در نظر گرفت.
میزان توزیع قدرت تصمیمگیری، اعتبارسنجی، تولید بلاک و زیرساخت نیز اهمیت دارد. هرچه کنترل شبکه میان بازیگران مستقل بیشتری توزیع شده باشد، هماهنگی برای تغییر مخرب وضعیت شبکه معمولاً دشوارتر میشود. در نتیجه تمرکززدایی یکی از عناصر مهم امنیت بلاکچین است، اما بهتنهایی امنیت کامل ایجاد نمیکند.
دفتر کل توزیعشده چگونه به امنیت شبکه کمک میکند؟
یکی از مفاهیم پایه در فناوری بلاکچین، دفتر کل توزیعشده یا Distributed Ledger است. دفتر کل در سادهترین تعریف، مجموعهای از سوابق مربوط به تراکنشها و وضعیت شبکه است.
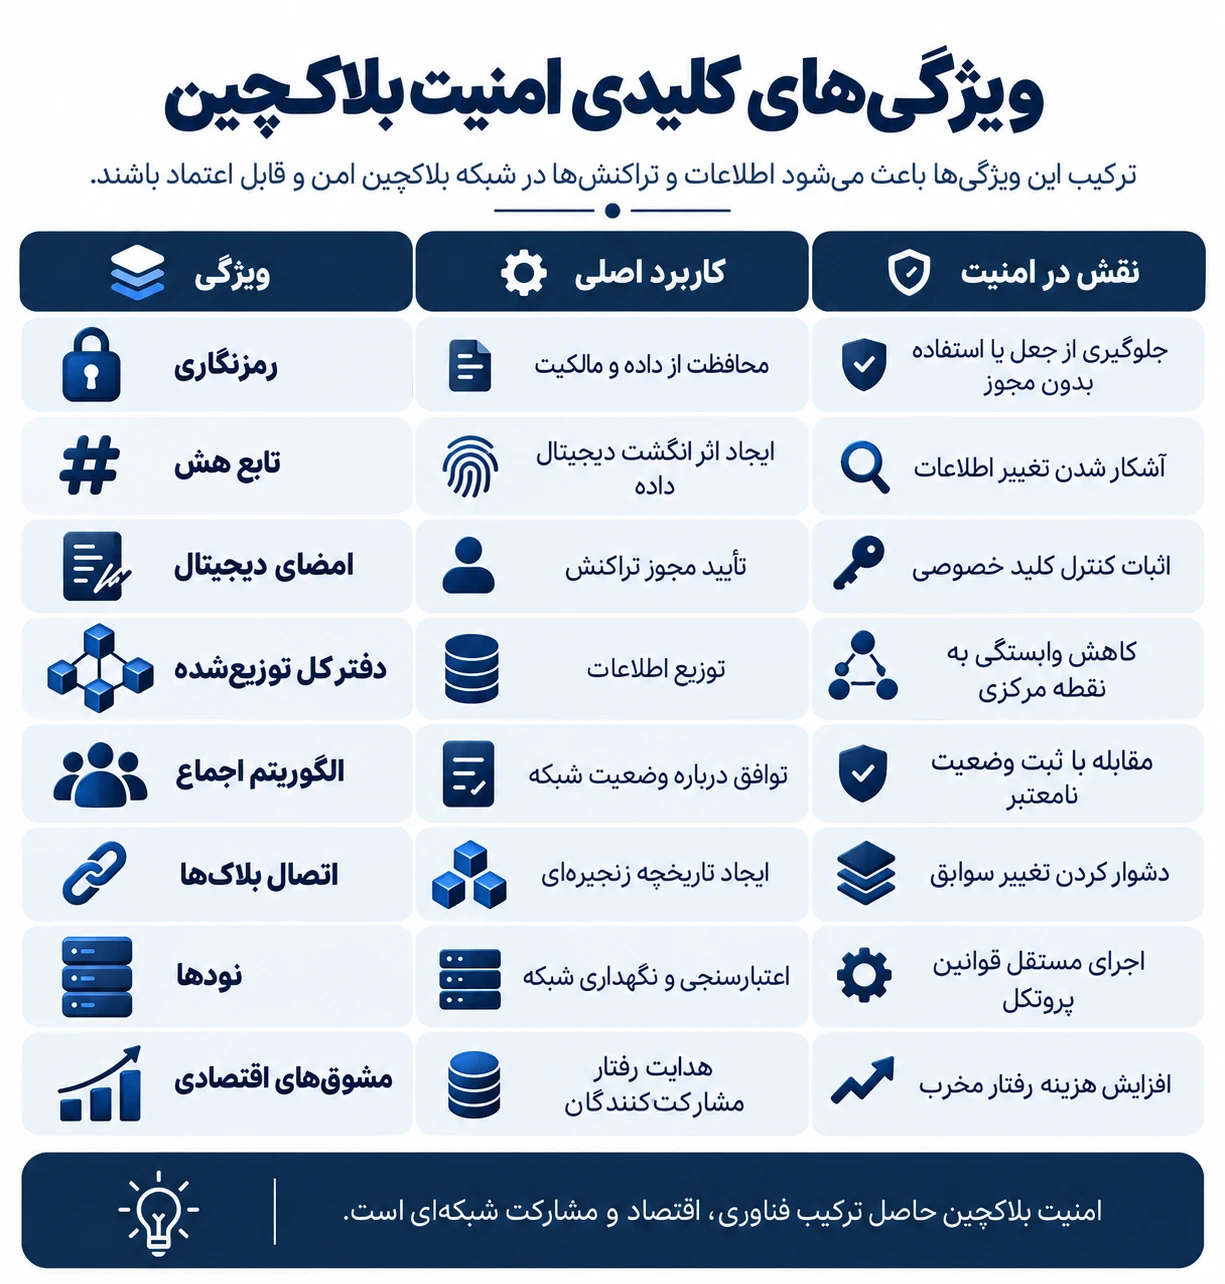
در سیستمهای سنتی ممکن است این دفتر تنها در اختیار یک سازمان قرار داشته باشد؛ اما در یک شبکه بلاکچینی توزیعشده، نسخههایی از اطلاعات توسط نودهای مختلف نگهداری و بررسی میشوند. زمانی که تراکنش جدیدی وارد شبکه میشود، اعتبار آن براساس قواعد پروتکل بررسی شده و در صورت طی فرایند موردنیاز، در تاریخچه شبکه ثبت میشود. وجود نسخههای متعدد از دفتر کل باعث میشود تغییر یک نسخه محلی بهتنهایی وضعیت مورد پذیرش شبکه را تغییر ندهد. یک مهاجم برای تحمیل تاریخچه متفاوت باید بتواند قواعد اجماع شبکه را تحت تأثیر قرار دهد. همین ویژگی یکی از تفاوتهای اساسی میان امنیت بلاکچین و پایگاه داده متمرکز است. با این حال، دفتر کل توزیعشده زمانی بیشترین اثر امنیتی را دارد که نودها و منابع تأثیرگذار شبکه به اندازه کافی میان بازیگران مستقل توزیع شده باشند.
ساختار زنجیرهای بلاکها چگونه از دادهها محافظت میکند؟
واژه Blockchain از دو بخش Block و Chain تشکیل شده است و به ساختاری اشاره دارد که در آن بلاکهای اطلاعات به شکل یک زنجیره به یکدیگر متصل هستند. هر بلاک میتواند مجموعهای از تراکنشها و اطلاعات مرتبط با وضعیت شبکه را در خود جای دهد. یکی از عناصر مهم این ساختار، استفاده از هش بلاک قبلی در بلاک بعدی است. این ارتباط رمزنگاریشده باعث میشود بلاکها مستقل از یکدیگر نباشند. اگر اطلاعات یک بلاک قدیمی تغییر کند، هش آن نیز تغییر خواهد کرد و در نتیجه ارتباط آن با بلاک بعدی دیگر با وضعیت قبلی مطابقت نخواهد داشت. در شبکههایی مانند بیت کوین، مهاجم برای بازنویسی بخشی از تاریخچه باید علاوه بر تغییر بلاک موردنظر، زنجیره بعد از آن را نیز دوباره ایجاد کند و همزمان با ادامه فعالیت شبکه رقابت داشته باشد. هرچه بلاکهای بیشتری پس از یک تراکنش ایجاد شوند، بازنویسی آن تراکنش در شرایط عادی دشوارتر خواهد شد. به همین دلیل اتصال رمزنگاریشده بلاکها یکی از پایههای مهم مقاومت بلاکچین در برابر دستکاری سوابق است.
نقش رمزنگاری در امنیت بلاکچین
رمزنگاری یکی از بنیادیترین اجزای امنیت بلاکچین است. شبکههای بلاکچینی از تکنیکهای رمزنگاری برای ایجاد هش، امضای تراکنشها، اثبات مالکیت یا مجوز استفاده از دارایی و بررسی صحت دادهها استفاده میکنند. یکی از اشتباهات رایج این است که تصور شود تمام اطلاعات موجود در بلاکچین عمومی الزاماً به شکل رمزگذاریشده و غیرقابل مشاهده ذخیره میشوند. در بسیاری از بلاکچینهای عمومی، اطلاعات تراکنشها قابل مشاهده هستند و رمزنگاری بیشتر در حوزههایی مانند امضای دیجیتال، تولید آدرس و ایجاد ارتباط میان دادهها نقش دارد. کاربر با استفاده از کلید خصوصی میتواند تراکنشی را امضا کند و سایر مشارکتکنندگان با استفاده از اطلاعات عمومی مرتبط، اعتبار امضا را بررسی کنند؛ بدون اینکه لازم باشد کلید خصوصی کاربر فاش شود. همین ویژگی امکان انتقال دارایی در محیطی عمومی را فراهم میکند. بنابراین رمزنگاری در بلاکچین صرفاً برای «مخفی کردن اطلاعات» نیست؛ بلکه برای اثبات صحت، مالکیت، یکپارچگی و مجوز انجام عملیات نیز استفاده میشود.
تابع هش چیست و چه نقشی در امنیت دارد؟
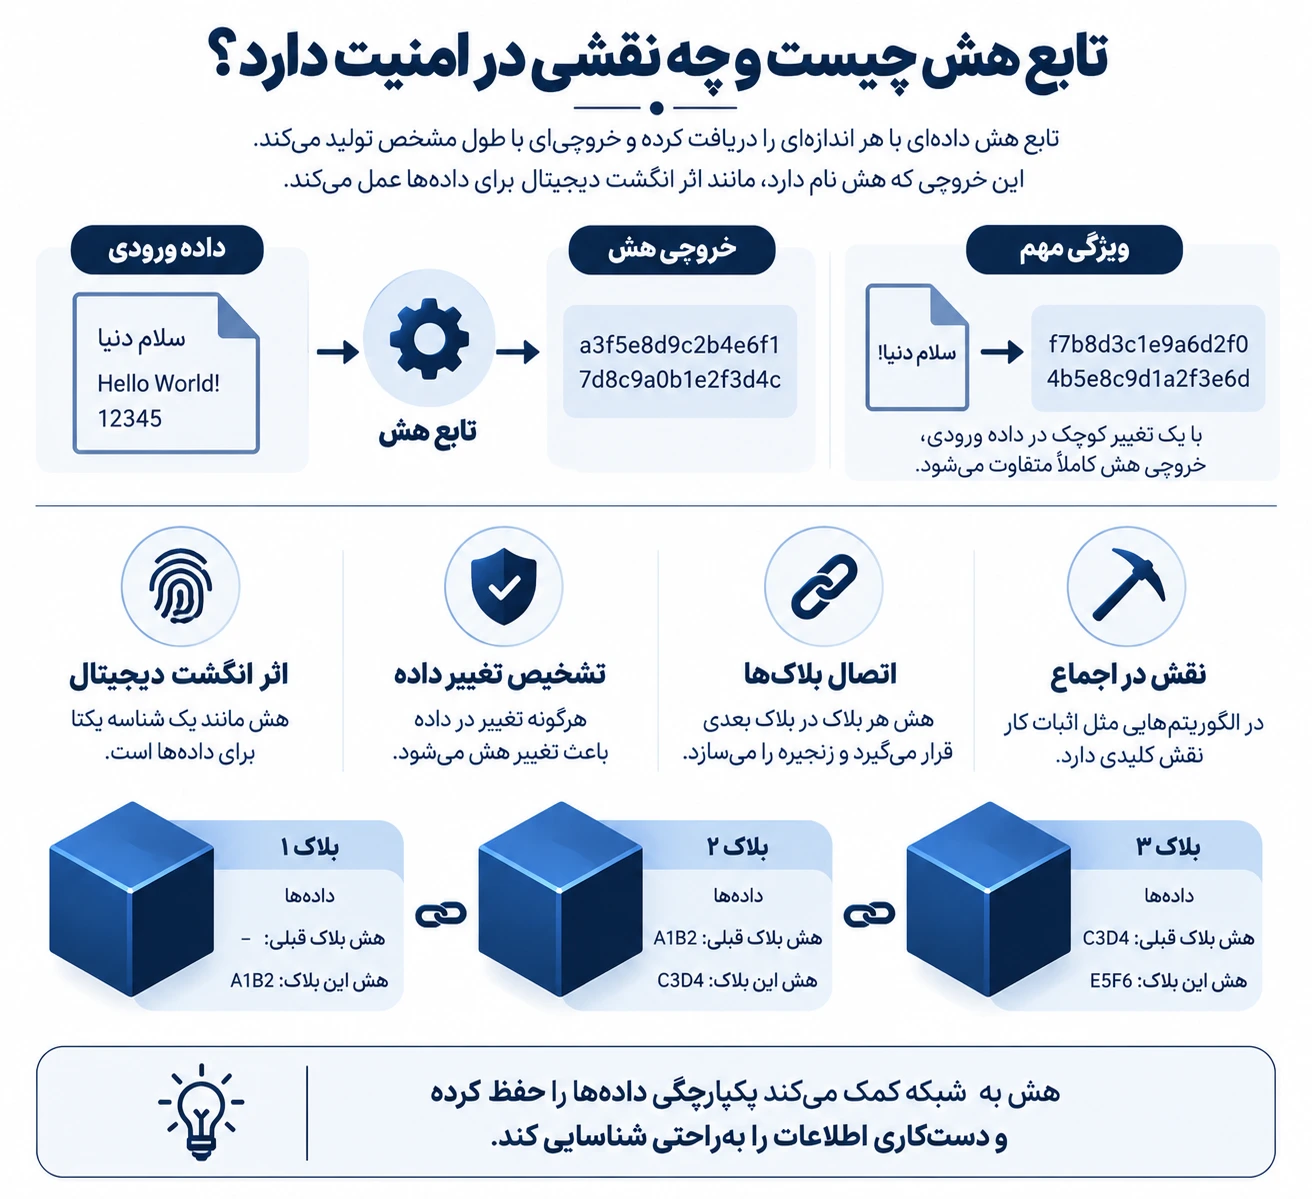
تابع هش یکی از مهمترین ابزارهای رمزنگاری مورد استفاده در بلاکچین است. تابع هش دادهای با اندازه متفاوت را دریافت کرده و خروجیای با طول مشخص تولید میکند.
این خروجی را هش یا Hash مینامند. یکی از ویژگیهای مهم توابع هش رمزنگاریشده این است که تغییر کوچک در داده ورودی میتواند خروجی کاملاً متفاوتی ایجاد کند. بنابراین اگر اطلاعات یک بلاک تغییر داده شود، هش مربوط به آن نیز تغییر خواهد کرد. بلاکچین از همین ویژگی برای ایجاد ارتباط میان بلاکها و بررسی یکپارچگی داده استفاده میکند. در یک زنجیره بلاکی، اطلاعات مرتبط با هش بلاک قبلی در بلاک بعدی قرار میگیرد و به این ترتیب دستکاری یک بلاک قدیمی بر ساختار بعد از آن نیز اثر میگذارد. تابع هش همچنین در برخی الگوریتمهای اجماع مانند اثبات کار نقش اساسی دارد. بنابراین هش را میتوان نوعی اثر انگشت دیجیتال برای دادهها در نظر گرفت؛ اثری که به شبکه کمک میکند تغییر اطلاعات را شناسایی کرده و پیوستگی تاریخچه را بررسی کند.
کلید عمومی و کلید خصوصی چگونه کار میکنند؟
یکی دیگر از پایههای امنیت داراییهای بلاکچینی، رمزنگاری کلید عمومی است. کاربران برای کنترل داراییهای خود با مفاهیمی مانند کلید خصوصی، کلید عمومی و آدرس سروکار دارند. کلید خصوصی اطلاعات بسیار حساسی است که برای ایجاد امضای معتبر و اثبات مجوز انجام تراکنش استفاده میشود. در مقابل، اطلاعات عمومی مرتبط میتواند برای بررسی اعتبار امضا مورد استفاده قرار گیرد.
نکته اساسی این است که امنیت دارایی تا حد زیادی به امنیت کلید خصوصی وابسته است. اگر شخص دیگری به کلید خصوصی کاربر دسترسی پیدا کند، ممکن است بتواند تراکنشهایی معتبر از طرف او ایجاد کند. در چنین شرایطی ممکن است خود شبکه بلاکچین کاملاً مطابق قواعد عمل کرده باشد، اما دارایی کاربر به دلیل افشای کلید خصوصی منتقل شود. بنابراین عبارت «بلاکچین امن است» نباید باعث شود اهمیت امنیت کلیدهای خصوصی نادیده گرفته شود. نگهداری امن عبارت بازیابی، استفاده از کیف پول معتبر و خودداری از ارائه کلید خصوصی به دیگران از اصول اساسی مدیریت امنیت داراییهای بلاکچینی هستند.
تفاوت کلید عمومی و کلید خصوصی
مورد | کلید خصوصی | اطلاعات عمومی مرتبط |
🔵 سطح محرمانگی | کاملاً محرمانه | قابل اشتراک در موارد لازم |
🔵 کاربرد | ایجاد امضا و کنترل دارایی | بررسی و تعامل عمومی |
🔵 افشای آن | خطرناک | معمولاً بخشی از ساختار عمومی سیستم |
🔵 مسئولیت کاربر | نگهداری بسیار امن | حساسیت کمتر نسبت به کلید خصوصی |
🔵 ارتباط با امنیت | حیاتی | مکمل فرایند رمزنگاری |
امضای دیجیتال چه نقشی در امنیت تراکنشها دارد؟
امضای دیجیتال به شبکه امکان میدهد بررسی کند که یک تراکنش با مجوز دارنده کلید خصوصی مرتبط ایجاد شده است. زمانی که کاربر قصد انتقال یک دارایی را دارد، کیف پول با استفاده از کلید خصوصی او امضای رمزنگاریشدهای ایجاد میکند. سپس نودهای شبکه میتوانند اعتبار این امضا را براساس قواعد رمزنگاری بررسی کنند. در این فرایند نیازی نیست کلید خصوصی در اختیار شبکه قرار گیرد. این موضوع اهمیت زیادی دارد، زیرا اگر برای هر تراکنش لازم بود اطلاعات محرمانه کاربر در شبکه ارسال شود، مدل امنیتی بلاکچین با مشکل جدی روبهرو میشد. امضای دیجیتال همچنین مانع از آن میشود که یک شخص صرفاً با دانستن آدرس عمومی فرد دیگری بتواند دارایی او را منتقل کند. بنابراین امضای دیجیتال یکی از مهمترین ابزارهای اثبات مجوز در شبکههای بلاکچینی است. البته اگر کلید خصوصی سرقت شود، مهاجم نیز ممکن است قادر به ایجاد امضای معتبر باشد؛ به همین دلیل حفاظت از کلید خصوصی همچنان مسئولیت مهمی برای کاربران محسوب میشود.
الگوریتم اجماع چیست؟
در یک شبکه غیرمتمرکز، یک پرسش اساسی وجود دارد: وقتی مدیر مرکزی وجود ندارد، چه کسی مشخص میکند کدام تراکنش معتبر است و نسخه صحیح دفتر کل کدام است؟ پاسخ این پرسش در مفهوم الگوریتم اجماع قرار دارد. الگوریتم اجماع مجموعهای از قواعد و سازوکارهایی است که به مشارکتکنندگان شبکه اجازه میدهد درباره وضعیت معتبر بلاکچین به توافق برسند. شبکههای مختلف ممکن است مدلهای متفاوتی برای اجماع داشته باشند و نمیتوان یک قاعده ثابت مانند «تأیید ۵۱ درصد کاربران» را به تمام بلاکچینها تعمیم داد. در اثبات کار، قدرت محاسباتی و فرایند استخراج نقش مهمی در تولید بلاک و امنیت شبکه دارند. در اثبات سهام، اعتبارسنجها با سپردهگذاری دارایی و مشارکت در فرایند اعتبارسنجی فعالیت میکنند. برخی شبکهها نیز از مدلهای دیگری استفاده میکنند. هدف مشترک این سازوکارها ایجاد روشی برای رسیدن به یک وضعیت مورد توافق و افزایش هزینه رفتار مخرب است. بنابراین الگوریتم اجماع را میتوان یکی از ستونهای اصلی امنیت شبکههای غیرمتمرکز دانست.
اثبات کار چگونه امنیت بلاکچین را تأمین میکند؟
Proof of Work یا اثبات کار یکی از شناختهشدهترین الگوریتمهای اجماع است و بیت کوین مهمترین نمونه استفاده از آن محسوب میشود. در این مدل، استخراجکنندگان برای تولید بلاک در یک فرایند محاسباتی رقابت میکنند. انجام این فرایند به تجهیزات، انرژی و منابع اقتصادی نیاز دارد و همین هزینه بخشی از مدل امنیتی شبکه را شکل میدهد. اگر یک مهاجم بخواهد تاریخچه تراکنشها را بازنویسی کند یا قدرت قابل توجهی بر فرایند تولید بلاک به دست آورد، باید منابع محاسباتی بسیار زیادی فراهم کند. در شبکههای بزرگ اثبات کار، دستیابی و نگهداری چنین قدرتی میتواند بسیار پرهزینه باشد. علاوه بر این، استخراجکنندگان برای فعالیت صادقانه پاداش دریافت میکنند و بنابراین ساختار اقتصادی شبکه تلاش میکند انگیزه مشارکت سالم را افزایش دهد. البته اثبات کار نیز بدون محدودیت نیست و عواملی مانند تمرکز استخرهای استخراج، هزینه انرژی و توزیع هشریت در بررسی امنیت آن اهمیت دارند.
اثبات سهام چگونه امنیت شبکه را تأمین میکند؟
Proof of Stake یا اثبات سهام رویکرد دیگری برای ایجاد اجماع در بلاکچین است. در این مدل، به جای آنکه امنیت عمدتاً بر هزینه تجهیزات و توان محاسباتی متکی باشد، اعتبارسنجها دارایی مشخصی را در شبکه سپردهگذاری یا Stake میکنند و براساس قواعد پروتکل در فرایند اعتبارسنجی مشارکت دارند. در برخی طراحیهای اثبات سهام، رفتار مخرب میتواند باعث اعمال جریمه و از دست رفتن بخشی از دارایی سپردهشده شود. این سازوکار باعث میشود حمله به شبکه علاوه بر نیاز به منابع قابل توجه، برای مهاجم ریسک اقتصادی ایجاد کند. ساختار دقیق اثبات سهام در تمام شبکهها یکسان نیست و قوانین انتخاب اعتبارسنج، جریمهها، نهایی شدن تراکنشها و توزیع قدرت میتواند متفاوت باشد. بنابراین امنیت یک شبکه PoS را نمیتوان صرفاً براساس ارزش دارایی سپردهشده ارزیابی کرد و باید معماری کامل پروتکل را بررسی کرد. با این حال، اصل مشترک در بسیاری از این سیستمها ایجاد انگیزه اقتصادی برای رفتار صحیح و افزایش هزینه رفتار مخرب است.
تغییرناپذیری اطلاعات در بلاکچین
یکی از مشهورترین ویژگیهای بلاکچین، تغییرناپذیری یا Immutability است. با این حال، بهتر است این مفهوم بهصورت دقیق درک شود. تغییرناپذیری به این معنا نیست که تغییر تاریخچه در هر شرایطی از نظر ریاضی مطلقاً غیرممکن است؛ بلکه ساختار شبکه به گونهای طراحی شده که بازنویسی سوابق تأییدشده، بهخصوص در شبکههای بزرگ و امن، بسیار دشوار و پرهزینه باشد. زمانی که یک تراکنش در بلاکی قرار میگیرد و بلاکهای بیشتری پس از آن ایجاد میشوند، تغییر آن میتواند نیازمند بازنویسی بخشی از تاریخچه و غلبه بر وضعیت مورد پذیرش شبکه باشد. توابع هش، ساختار زنجیرهای بلاکها و الگوریتم اجماع همگی در ایجاد این مقاومت نقش دارند. میزان نهایی بودن یک تراکنش نیز به معماری بلاکچین وابسته است. در برخی شبکهها افزایش تعداد تأییدها باعث افزایش اطمینان نسبت به نهایی شدن تراکنش میشود و برخی شبکهها سازوکارهای دیگری برای Finality دارند. بنابراین تغییرناپذیری را باید نتیجه ترکیب فناوری رمزنگاری، اجماع و هزینه اقتصادی بازنویسی تاریخچه دانست.
شفافیت و حریم خصوصی در بلاکچین
شفافیت و حریم خصوصی در بلاکچین رابطه پیچیدهای با یکدیگر دارند. در بسیاری از شبکههای عمومی، تراکنشها و آدرسها برای عموم قابل مشاهده هستند. هر فرد میتواند با استفاده از ابزارهای مناسب تاریخچه تراکنش یک آدرس، موجودی یا تعاملات آن را بررسی کند. با این حال، آدرس بلاکچینی معمولاً بهصورت مستقیم نام و مشخصات هویتی فرد را نمایش نمیدهد. به همین دلیل برای بسیاری از بلاکچینها استفاده از واژه «نام مستعار» یا Pseudonymous دقیقتر از «کاملاً ناشناس» است. اگر یک آدرس از طریق صرافی، اطلاعات عمومی، فعالیتهای آنلاین یا روشهای دیگر به هویت فرد مرتبط شود، ممکن است بخشی از تاریخچه فعالیت آن آدرس نیز قابل ارتباط با او باشد. همچنین برخی شبکهها و پروتکلها با تمرکز بیشتری بر حریم خصوصی طراحی شدهاند. بنابراین عمومی بودن دفتر کل الزاماً به معنای افشای مستقیم هویت نیست، اما ناشناس بودن کامل را نیز تضمین نمیکند. این ویژگی نشان میدهد امنیت، شفافیت و حریم خصوصی سه مفهوم متفاوت هستند که باید جداگانه ارزیابی شوند.
نقش نودها در امنیت شبکه
نود یا Node دستگاه یا نرمافزاری است که در شبکه بلاکچینی مشارکت میکند و بسته به نوع شبکه میتواند وظایف متفاوتی داشته باشد. برخی نودها نسخهای از تاریخچه بلاکچین را نگهداری میکنند و تراکنشها و بلاکها را براساس قوانین پروتکل بررسی میکنند. یکی از نکات مهم این است که نودها برای اعتبارسنجی اطلاعات مجبور نیستند صرفاً به گفته یک مرجع مرکزی اعتماد کنند؛ بلکه میتوانند قواعد شبکه را مستقلاً اجرا کنند. اگر اطلاعاتی با قوانین پروتکل سازگار نباشد، نودهای سالم میتوانند آن را رد کنند. وجود تعداد قابل توجهی نود مستقل میتواند مقاومت شبکه را در برابر سانسور، خرابی زیرساخت یا تلاش برای تحمیل قواعد نامعتبر افزایش دهد. با این حال، تعداد نودها تنها معیار امنیت نیست. نحوه توزیع جغرافیایی، استقلال اپراتورها، تنوع نرمافزارهای مورد استفاده و میزان تمرکز منابع اجماع نیز اهمیت دارند. بنابراین نقش نودها را باید در کنار سایر مؤلفههای امنیت شبکه ارزیابی کرد.
امنیت قراردادهای هوشمند
قرارداد هوشمند برنامهای است که روی یک شبکه بلاکچینی اجرا میشود و براساس قواعد از پیش تعریفشده عملیات مشخصی را انجام میدهد. استفاده از بلاکچین میتواند اجرای قرارداد را از برخی واسطههای سنتی مستقل کند، اما این موضوع به معنای بدون خطا بودن کد قرارداد نیست. اگر قرارداد هوشمند دارای آسیبپذیری منطقی یا برنامهنویسی باشد، ممکن است مهاجمان از آن سوءاستفاده کنند؛ حتی در حالی که خود بلاکچین کاملاً مطابق انتظار کار میکند. به همین دلیل امنیت قرارداد هوشمند یکی از حوزههای تخصصی امنیت بلاکچین محسوب میشود.
بررسی کد، تست، ممیزی امنیتی، مدیریت سطح دسترسی، طراحی صحیح سازوکار ارتقا و کنترل وابستگیهای خارجی میتواند در کاهش ریسک مؤثر باشد. نکته مهم این است که ثبت یک قرارداد روی بلاکچین لزوماً آن را امن نمیکند. بلاکچین میتواند اجرای قواعد نوشتهشده را تضمین کند، اما اگر خود قواعد اشتباه طراحی شده باشند، نتیجه نیز ممکن است نامطلوب باشد.
حمله ۵۱ درصدی چیست؟
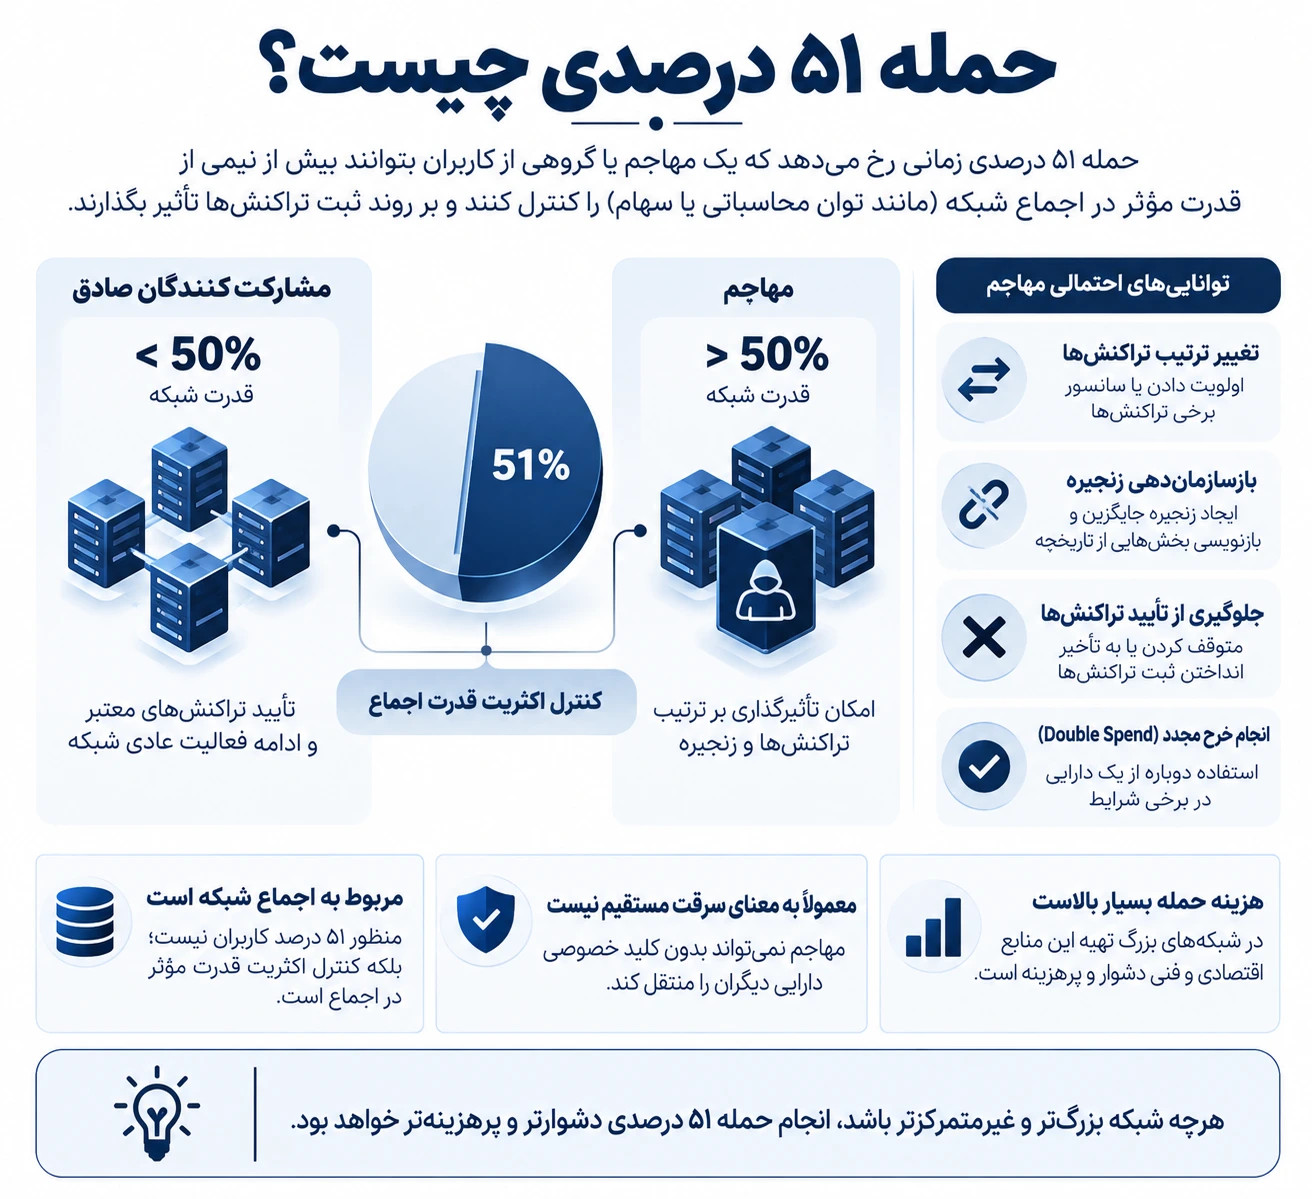
حمله ۵۱ درصدی اصطلاحی است که بیشتر در ارتباط با برخی شبکههای بلاکچینی و بهویژه مدلهای اثبات کار مطرح میشود. در یک توضیح ساده، اگر یک مهاجم یا گروه هماهنگ بتواند بخش غالبی از قدرت مؤثر در اجماع را کنترل کند، ممکن است توانایی بیشتری برای تأثیرگذاری بر ترتیب تراکنشها یا بازسازماندهی بخشی از زنجیره به دست آورد. این اصطلاح نباید به این شکل تفسیر شود که مهاجم با داشتن «۵۱ درصد کاربران» میتواند هر کاری انجام دهد. معیار واقعی به مدل اجماع شبکه بستگی دارد و ممکن است قدرت هش، سهام یا معیار دیگری باشد. حتی کنترل اکثریت قدرت اجماع نیز معمولاً به معنای امکان ساخت تراکنش معتبر از آدرس دیگران بدون داشتن کلید خصوصی نیست. با این حال، چنین وضعیتی میتواند امنیت و اعتماد به شبکه را بهشدت تحت تأثیر قرار دهد. در شبکههای بزرگ، تهیه منابع لازم برای چنین حملهای میتواند بسیار پرهزینه باشد؛ در حالی که شبکههای کوچکتر ممکن است در برابر تمرکز قدرت اجماع آسیبپذیرتر باشند.
آیا بلاکچین قابل هک است؟
پاسخ کوتاه این است که هیچ سیستم فنی را نباید دارای امنیت مطلق دانست. با این حال، باید مشخص شود منظور از «هک بلاکچین» چیست. حمله مستقیم به سازوکار اجماع یک شبکه بزرگ با هک کیف پول یک کاربر، آسیبپذیری قرارداد هوشمند یا نفوذ به صرافی تفاوت اساسی دارد. در شبکههای بزرگ و توزیعشده، تغییر تاریخچه بلاکچین ممکن است به منابع اقتصادی و فنی بسیار زیادی نیاز داشته باشد و همین مسئله حمله مستقیم را دشوار میکند. اما اکوسیستم بلاکچین اجزای بسیار دیگری نیز دارد که میتوانند آسیبپذیر باشند. سرقت عبارت بازیابی، صفحات فیشینگ، بدافزار، قرارداد هوشمند معیوب، پل بلاکچینی آسیبپذیر یا نفوذ به زیرساخت یک سرویس متمرکز نمونههایی از ریسکهایی هستند که ممکن است در رسانهها با عنوان کلی «هک ارز دیجیتال» مطرح شوند. بنابراین هنگام بررسی یک حادثه امنیتی باید ابتدا مشخص شود دقیقاً کدام لایه مورد حمله قرار گرفته است.
تفاوت هک بلاکچین با هک کیف پول و صرافی
یکی از مهمترین نکات در درک امنیت داراییهای دیجیتال، تفکیک شبکه بلاکچین از سرویسها و نرمافزارهای ساختهشده روی آن است. فرض کنید مهاجمی از طریق فیشینگ عبارت بازیابی یک کاربر را به دست آورد و دارایی او را منتقل کند. در این حالت لزوماً بلاکچین هک نشده است؛ بلکه اطلاعات محرمانه کاربر سرقت شده و مهاجم توانسته تراکنشی با امضای معتبر ایجاد کند. همین موضوع درباره صرافیهای متمرکز نیز صدق میکند. اگر زیرساخت داخلی یک صرافی مورد نفوذ قرار گیرد، نمیتوان نتیجه گرفت بلاکچینی که دارایی روی آن ایجاد شده نیز هک شده است. آسیبپذیری قرارداد هوشمند نیز لایه دیگری از ریسک محسوب میشود. این تفکیک برای کاربران اهمیت زیادی دارد، زیرا امنیت پروتکل پایه تنها یکی از اجزای امنیت دارایی دیجیتال است. امنیت کیف پول، دستگاه، رمز عبور، عبارت بازیابی، سرویس مورد استفاده و رفتار خود کاربر نیز باید مورد توجه قرار گیرد.
تفاوت لایههای امنیتی
حادثه | بخش آسیبدیده | آیا الزاماً خود بلاکچین هک شده است؟ |
⬅️ سرقت کلید خصوصی | کاربر/کیف پول | خیر |
⬅️ فیشینگ عبارت بازیابی | کاربر | خیر |
⬅️ نفوذ به صرافی | زیرساخت صرافی | خیر |
⬅️ باگ قرارداد هوشمند | اپلیکیشن/قرارداد | خیر |
⬅️ حمله به اجماع | پروتکل شبکه | میتواند مستقیماً امنیت شبکه را درگیر کند |
⬅️ بدافزار روی دستگاه | دستگاه کاربر | خیر |
⬅️ جعل وبسایت کیف پول | لایه کاربری | خیر |
مهمترین تهدیدهای امنیتی اکوسیستم بلاکچین
تهدیدهای امنیتی مرتبط با بلاکچین را میتوان در چند دسته قرار داد. دسته نخست حملاتی هستند که مستقیماً مدل اجماع یا ساختار شبکه را هدف قرار میدهند. دسته دوم مربوط به قراردادهای هوشمند و برنامههای غیرمتمرکز است که ممکن است دارای باگ یا طراحی آسیبپذیر باشند. دسته سوم به کیف پول و کلید خصوصی مربوط میشود؛ جایی که افشای عبارت بازیابی یا کلید خصوصی میتواند کنترل دارایی را در اختیار مهاجم قرار دهد. دسته چهارم شامل مهندسی اجتماعی، فیشینگ و جعل وبسایت یا نرمافزار است. در این حملات، مهاجم لزوماً رمزنگاری شبکه را نمیشکند؛ بلکه کاربر را متقاعد میکند اطلاعات حساس خود را در اختیار او قرار دهد یا تراکنش مخربی را تأیید کند. دسته دیگر نیز زیرساختهای متمرکز مانند صرافیها و سرویسهای نگهداری دارایی هستند. به همین دلیل ارزیابی امنیت بلاکچین باید چندلایه باشد و صرفاً روی امنیت پروتکل اصلی متمرکز نشود.
دستهبندی تهدیدهای امنیتی
⬅️ تهدیدهای سطح شبکه
تمرکز قدرت اجماع
حملات مرتبط با بازسازماندهی زنجیره
اختلال در ارتباط نودها
آسیبپذیری نرمافزار پروتکل
⬅️ تهدیدهای سطح قرارداد هوشمند
خطای برنامهنویسی
ضعف کنترل دسترسی
طراحی اقتصادی نامناسب
وابستگی ناامن به دادههای خارجی
⬅️ تهدیدهای سطح کاربر
فیشینگ
افشای عبارت بازیابی
سرقت کلید خصوصی
بدافزار
امضای تراکنش یا مجوز مخرب
⬅️ تهدیدهای سطح سرویس
هک صرافی
نفوذ به سرویسهای حضانتی
آسیبپذیری پلهای بلاکچینی
سرقت اطلاعات حساب کاربران
امنیت بلاکچین بیت کوین چگونه تأمین میشود؟
بیت کوین یکی از شناختهشدهترین نمونهها برای بررسی مدل امنیت بلاکچین است. امنیت شبکه بیت کوین از ترکیب چند سازوکار به دست میآید. نخست، تراکنشها با استفاده از امضاهای رمزنگاریشده اعتبارسنجی میشوند و برای خرج کردن بیت کوین، کاربر باید بتواند مجوز لازم را از طریق کلیدهای مرتبط اثبات کند. دوم، نودها قواعد پروتکل را مستقلاً اجرا کرده و تراکنشها و بلاکهایی را که با این قواعد مطابقت ندارند رد میکنند. سوم، بیت کوین از الگوریتم اثبات کار استفاده میکند و استخراجکنندگان برای تولید بلاک منابع محاسباتی و انرژی مصرف میکنند. چهارم، بلاکها از طریق هش به یکدیگر متصل هستند و بازنویسی تاریخچه مستلزم انجام دوباره حجم قابل توجهی از کار محاسباتی و رقابت با ادامه فعالیت شبکه است. پنجم، ساختار اقتصادی بیت کوین برای مشارکت صادقانه استخراجکنندگان پاداش در نظر گرفته است. مجموع این عوامل باعث ایجاد مدل امنیتی بیت کوین میشود. با این حال، حتی امنیت شبکه بیت کوین نیز جایگزین ضرورت حفاظت کاربر از کلید خصوصی و عبارت بازیابی نیست.
آیا بیت کوین امنترین بلاکچین است؟
بیت کوین به دلیل سابقه طولانی فعالیت، استفاده گسترده از اثبات کار، توان محاسباتی قابل توجه شبکه و توزیع گسترده زیرساخت، معمولاً بهعنوان یکی از شبکههای بلاکچینی دارای امنیت بالا شناخته میشود. با این حال، استفاده از عبارت «امنترین بلاکچین جهان» بدون تعیین معیار مشخص چندان دقیق نیست. امنیت را میتوان از جنبههای مختلفی مانند مقاومت در برابر تغییر تاریخچه، تمرکززدایی، امنیت قراردادهای هوشمند، تعداد نودها، ارزش اقتصادی مورد حفاظت، سابقه آسیبپذیریها یا مقاومت در برابر سانسور بررسی کرد. بیت کوین از نظر برخی از این معیارها جایگاه مهمی دارد، اما شبکههای دیگر معماری و اهداف متفاوتی دارند. بنابراین مقایسه امنیت بلاکچینها باید براساس معیارهای مشخص انجام شود و صرفاً یک رتبهبندی کلی نمیتواند تمام ابعاد موضوع را نشان دهد.
🔵 کارگزاری و سکوی تبادل تخصصی OTC رمزدارایی تتر گلد (XAUT) در ایران »»
تتر گلد (XAUT) یکی از شناختهشدهترین داراییهای توکنیزهشده بازار ارزهای دیجیتال است که هر واحد آن با پشتوانه یک اونس طلای فیزیکی منتشر میشود. این رمزدارایی با ترکیب ارزش ذاتی طلا و مزایای فناوری بلاکچین، امکان سرمایهگذاری، انتقال و نگهداری طلا را بهصورت دیجیتال فراهم میکند. اگر قصد دارید با روش خرید و فروش تتر گلد (XAUT) در بازار OTC، نحوه عملکرد، مزایا، کاربردها و نکات مهم این دارایی دیجیتال با پشتوانه طلا در ایران بیشتر آشنا شوید، ادامه این مطلب را از دست ندهید.

آیا بلاکچین امنیت صددرصدی دارد؟
خیر. هیچ فناوری پیچیدهای را نمیتوان بهصورت مطلق دارای امنیت صددرصدی دانست. بلاکچین نیز از این قاعده مستثنا نیست. امنیت هر شبکه نتیجه ترکیب طراحی پروتکل، رمزنگاری، مدل اجماع، اقتصاد شبکه، کیفیت پیادهسازی نرمافزار و رفتار کاربران است. حتی اگر الگوریتم رمزنگاری شبکه بسیار مقاوم باشد، وجود یک باگ نرمافزاری میتواند مشکل ایجاد کند. حتی اگر پروتکل اصلی امن باشد، قرارداد هوشمند معیوب ممکن است دارایی کاربران را در معرض خطر قرار دهد. حتی اگر تمام این بخشها بهدرستی عمل کنند، افشای عبارت بازیابی میتواند امنیت دارایی یک کاربر را از بین ببرد. بنابراین بهتر است به جای سؤال «آیا بلاکچین هک میشود؟» پرسیده شود «کدام لایه از سیستم در برابر کدام تهدید قرار دارد؟». این نوع نگاه امکان ارزیابی دقیقتر ریسک را فراهم میکند و از ایجاد تصور اشتباه درباره امنیت مطلق فناوری بلاکچین جلوگیری خواهد کرد.
کاربران چگونه امنیت داراییهای خود را افزایش دهند؟
امنیت شبکه بلاکچین تنها بخشی از امنیت داراییهای دیجیتال است و کاربران نیز نقش بسیار مهمی در این زمینه دارند. مهمترین اصل، حفاظت از کلید خصوصی و عبارت بازیابی است. این اطلاعات نباید در اختیار افراد ناشناس قرار گیرد و درخواست هر وبسایت، پیامرسان یا فرد برای دریافت عبارت بازیابی باید بهعنوان یک هشدار جدی امنیتی در نظر گرفته شود. استفاده از کیف پولهای معتبر، بررسی دقیق آدرس مقصد پیش از انتقال دارایی، اطمینان از شبکه انتقال، بهروزرسانی نرمافزارها و خودداری از نصب برنامههای ناشناس میتواند بخشی از ریسکها را کاهش دهد. برای نگهداری مقادیر قابل توجه دارایی نیز بررسی روشهای نگهداری آفلاین یا کیف پول سختافزاری میتواند مطرح باشد. کاربران همچنین باید پیش از امضای تراکنش یا اتصال کیف پول به یک برنامه غیرمتمرکز، مجوزهای درخواستی را بررسی کنند. استفاده از رمز عبور قوی و احراز هویت دومرحلهای برای حسابهای متمرکز نیز اهمیت دارد. در نهایت، هیچ راهکار منفردی امنیت کامل ایجاد نمیکند و استفاده همزمان از چند لایه حفاظتی میتواند مدیریت ریسک را بهبود دهد.
جدول جمعبندی سازوکارهای امنیت بلاکچین
سازوکار | نحوه عملکرد | تهدیدی که کاهش میدهد | محدودیت |
⚠️ رمزنگاری | استفاده از تکنیکهای رمزنگاری برای اعتبارسنجی | جعل و دسترسی بدون مجوز | وابسته به حفاظت از کلید خصوصی |
⚠️ هش | ایجاد خروجی منحصربهداده | دستکاری پنهانی اطلاعات | بهتنهایی اجماع ایجاد نمیکند |
⚠️ امضای دیجیتال | اثبات مجوز انجام تراکنش | جعل تراکنش | سرقت کلید خصوصی همچنان خطرناک است |
⚠️ دفتر کل توزیعشده | نگهداری اطلاعات توسط نودهای متعدد | نقطه شکست مرکزی | میزان توزیع واقعی شبکه مهم است |
⚠️ اتصال بلاکها | ارتباط هر بلاک با تاریخچه قبلی | تغییر سوابق | به مدل اجماع وابسته است |
⚠️ اثبات کار | ایجاد هزینه محاسباتی | حمله به تاریخچه شبکه | نیازمند انرژی و تجهیزات |
⚠️ اثبات سهام | ایجاد هزینه و ریسک اقتصادی | رفتار مخرب اعتبارسنجها | طراحی شبکهها متفاوت است |
⚠️ نودها | اجرای مستقل قواعد شبکه | پذیرش اطلاعات نامعتبر | تمرکز نودها میتواند مشکلساز باشد |
⚠️ قرارداد هوشمند | اجرای خودکار قواعد | کاهش وابستگی به واسطه | کد میتواند آسیبپذیر باشد |
⚠️ مدیریت کلید خصوصی | حفاظت از اختیار امضا | سرقت دارایی کاربر | به رفتار و ابزار کاربر وابسته است |
امنیت بلاکچین در چند لایه تأمین میشود؟
برای درک سادهتر ساختار امنیتی بلاکچین میتوان آن را به چند لایه تقسیم کرد. لایه نخست، رمزنگاری است که شامل توابع هش، کلیدهای رمزنگاری و امضاهای دیجیتال میشود. لایه دوم، ساختار داده است که از طریق اتصال بلاکها و ثبت تاریخچه، یکپارچگی سوابق را افزایش میدهد. لایه سوم، اجماع است که مشخص میکند مشارکتکنندگان چگونه درباره وضعیت معتبر شبکه توافق میکنند. لایه چهارم، اقتصاد شبکه است که با استفاده از پاداش، هزینه و در برخی مدلها جریمه، رفتار مشارکتکنندگان را مدیریت میکند. لایه پنجم، زیرساخت شبکه و نودها است که قواعد پروتکل را اجرا میکنند. پس از آن نیز لایههای قرارداد هوشمند، کیف پول، صرافی و کاربر قرار دارند. نکته مهم این است که ضعف در هر یک از این لایهها میتواند نوع متفاوتی از ریسک ایجاد کند. به همین دلیل امنیت بلاکچین مفهومی چندلایه است و ارزیابی آن تنها با بررسی یک ویژگی مانند رمزنگاری یا تمرکززدایی کامل نمیشود.
تفاوت امنیت شبکه و امنیت دارایی کاربر
ممکن است یک بلاکچین از نظر پروتکل اصلی عملکرد امنی داشته باشد، اما یک کاربر دارایی خود را از دست بدهد. این دو اتفاق هیچ تناقضی با یکدیگر ندارند. شبکه وظیفه دارد تراکنشهایی را که براساس قواعد و امضاهای معتبر ایجاد شدهاند پردازش کند. اگر مهاجم کلید خصوصی کاربر را سرقت کرده باشد، تراکنشی که او ایجاد میکند ممکن است از دید شبکه دارای امضای معتبر باشد. بلاکچین نمیتواند تشخیص دهد شخص پشت یک امضای معتبر مالک واقعی دستگاه است یا مهاجمی که کلید خصوصی را سرقت کرده است. همین موضوع اهمیت مدیریت کلید را نشان میدهد. امنیت شبکه بیشتر بر صحت دفتر کل، اجماع، اعتبار تراکنشها و مقاومت در برابر تغییر تاریخچه تمرکز دارد؛ در حالی که امنیت کاربر شامل حفاظت از عبارت بازیابی، دستگاه، کیف پول، رمز عبور و مجوزهای صادرشده است. در نتیجه برای محافظت واقعی از دارایی دیجیتال، هر دو حوزه باید همزمان مورد توجه قرار گیرند.
چرا هرچه شبکه بزرگتر باشد حمله به آن دشوارتر میشود؟
در بسیاری از شبکههای بلاکچینی، افزایش منابع اقتصادی و فنی مشارکتکنندگان میتواند هزینه حمله را افزایش دهد. برای مثال، در شبکه اثبات کار، قدرت محاسباتی بیشتر میتواند به این معنا باشد که مهاجم برای به دست آوردن سهم قابل توجهی از هشریت به تجهیزات و انرژی بیشتری نیاز دارد. در برخی شبکههای اثبات سهام نیز افزایش ارزش اقتصادی دارایی سپردهشده میتواند هزینه دستیابی به قدرت قابل توجه در اجماع را افزایش دهد. علاوه بر این، وجود تعداد زیادی نود مستقل و توزیع مناسب زیرساخت میتواند مقاومت شبکه را در برابر برخی اختلالات افزایش دهد. البته «بزرگتر بودن» بهتنهایی معیار کافی نیست. ممکن است شبکهای تعداد کاربران زیادی داشته باشد اما قدرت اعتبارسنجی آن در اختیار تعداد محدودی از بازیگران باشد. بنابراین هنگام بررسی امنیت باید اندازه شبکه را در کنار میزان تمرکز قدرت، مدل اجماع و هزینه اقتصادی حمله بررسی کرد.
🟠 کارگزاری و سکوی تبادل تخصصی OTC رمزدارایی بیت کوین (BTC) در ایران »»
بیت کوین (Bitcoin) با نماد BTC نخستین و بزرگترین رمزدارایی بازار ارزهای دیجیتال از نظر ارزش بازار و یکی از شناختهشدهترین داراییهای مبتنی بر بلاکچین است. اگر قصد دارید با روش خرید و فروش بیت کوین (BTC) در بازار OTC، ویژگیها، کاربردها و مزایای این رمزدارایی در ایران بیشتر آشنا شوید، ادامه این مطلب را از دست ندهید.

چرا تراکنشهای بلاکچین معمولاً قابل برگشت نیستند؟
یکی از تفاوتهای مهم بسیاری از شبکههای بلاکچینی با سیستمهای پرداخت سنتی این است که پس از نهایی شدن تراکنش، معمولاً مرجع مرکزی برای لغو آن وجود ندارد. اگر کاربر دارایی را به آدرس اشتباه ارسال کند یا مهاجمی با دسترسی به کلید خصوصی تراکنشی معتبر ایجاد کند، ممکن است امکان بازگرداندن آن از طریق خود پروتکل وجود نداشته باشد. این ویژگی از یک سو مقاومت در برابر سانسور و تغییر خودسرانه سوابق را افزایش میدهد، اما از سوی دیگر مسئولیت کاربر را بیشتر میکند. به همین دلیل بررسی آدرس مقصد، شبکه انتقال، مقدار دارایی و سایر اطلاعات پیش از تأیید تراکنش اهمیت زیادی دارد. مفهوم تغییرناپذیری در اینجا هم مزیت و هم مسئولیت ایجاد میکند: هیچ مدیر مرکزی نمیتواند بهسادگی تاریخچه را تغییر دهد، اما در مقابل کاربر نیز نمیتواند همیشه انتظار داشته باشد تراکنش اشتباه او لغو شود.
آیا شفافیت بلاکچین باعث کاهش امنیت میشود؟
شفافیت در بسیاری از بلاکچینهای عمومی یکی از ابزارهای قابل توجه برای بررسی وضعیت شبکه است. کاربران میتوانند تراکنشها را مشاهده کرده و اعتبار دادههای ثبتشده را بررسی کنند. این ویژگی باعث میشود برای اعتماد به سوابق لزوماً نیازی به یک پایگاه داده بسته وجود نداشته باشد. در عین حال، شفافیت میتواند پیامدهایی برای حریم خصوصی داشته باشد؛ زیرا تاریخچه فعالیت یک آدرس ممکن است برای مدت طولانی قابل مشاهده باشد. بنابراین شفافیت و حریم خصوصی باید بهعنوان دو موضوع جداگانه بررسی شوند. یک شبکه میتواند از نظر صحت اطلاعات بسیار شفاف باشد، اما حریم خصوصی محدودی ارائه دهد. شبکه دیگری ممکن است از فناوریهای رمزنگاری پیشرفتهتری برای مخفی کردن بخشی از اطلاعات تراکنش استفاده کند. در نتیجه شفافیت لزوماً ضعف امنیتی محسوب نمیشود، اما کاربران باید بدانند عمومی بودن دادههای بلاکچین میتواند امکان تحلیل تاریخچه تراکنشها را فراهم کند.
آیا فناوری بلاکچین بهتنهایی برای امنیت کافی است؟
استفاده از بلاکچین بهتنهایی تضمین نمیکند که یک پروژه، اپلیکیشن یا دارایی دیجیتال امن باشد. امنیت واقعی به نحوه طراحی و پیادهسازی تمام اجزای سیستم بستگی دارد. یک پروژه ممکن است روی یک بلاکچین قدرتمند فعالیت کند اما قرارداد هوشمند آن آسیبپذیر باشد. پروژه دیگری ممکن است قرارداد امنی داشته باشد اما کلیدهای مدیریتی آن به شکل نامناسبی نگهداری شوند. حتی ممکن است پروتکل و قراردادها سالم باشند اما وبسایت پروژه مورد حمله قرار گیرد و کاربران به صفحه جعلی هدایت شوند. بنابراین نام «بلاکچین» نباید بهعنوان مهر تأیید امنیت تلقی شود. بررسی کد، معماری، شیوه مدیریت کلیدها، تمرکز اختیارات، ممیزیهای امنیتی و سابقه پروژه همگی میتوانند در ارزیابی ریسک نقش داشته باشند.
کلام آخر
امنیت بلاکچین نتیجه همکاری مجموعهای از فناوریها و سازوکارهاست و نمیتوان آن را تنها به رمزنگاری یا غیرمتمرکز بودن نسبت داد. توابع هش به حفظ یکپارچگی دادهها و ایجاد ارتباط میان بلاکها کمک میکنند، امضای دیجیتال امکان اثبات مجوز انجام تراکنش را فراهم میکند، الگوریتمهای اجماع به نودهای شبکه اجازه میدهند درباره وضعیت معتبر دفتر کل توافق کنند و ساختار توزیعشده وابستگی به یک نقطه مرکزی را کاهش میدهد. در شبکههای اثبات کار، هزینه محاسباتی بخشی از مدل امنیت است و در شبکههای اثبات سهام، سپرده اقتصادی و قواعد اعتبارسنجی نقش مهمی دارند. با این حال، هیچکدام از این ویژگیها به معنای امنیت مطلق نیستند. قراردادهای هوشمند ممکن است آسیبپذیری داشته باشند، سرویسهای متمرکز ممکن است هک شوند و کاربران ممکن است در اثر فیشینگ یا افشای عبارت بازیابی دارایی خود را از دست بدهند. بنابراین هنگام صحبت درباره «امنیت بلاکچین» باید مشخص شود منظور امنیت کدام لایه است. شبکه، پروتکل، قرارداد هوشمند، کیف پول، صرافی و کاربر هرکدام سطح امنیتی متفاوتی دارند. در نهایت، قدرت اصلی بلاکچین در این است که با ترکیب رمزنگاری، اجماع، توزیع داده و مشوقهای اقتصادی، تغییر غیرمجاز سوابق و جعل تراکنشها را در شبکههای بهدرستی طراحیشده بسیار دشوار میکند؛ اما امنیت دارایی دیجیتال زمانی کاملتر میشود که این زیرساخت فنی با مدیریت صحیح کلید خصوصی و رفتار امنیتی مناسب کاربران همراه باشد.


19 بهمن
23 شهریور
