عبارت بازیابی کیف پول چیست؟ راهنمای کامل Seed Phrase و نگهداری امن آن
- توسط: ادمین پارس بیت
- زمان مطالعه: 26 دقیقه
- ساخته شده در : 24 شهریور 1405 به روز شده در : 24 شهریور 1405
- 8
آنچه در این مقاله میخوانید:
عبارت بازیابی یکی از مهمترین مفاهیمی است که هر کاربر کیف پول ارز دیجیتال باید پیش از نگهداری داراییهای خود با آن آشنا باشد. این عبارت که با نامهایی مانند Seed Phrase، Recovery Phrase و عبارت پشتیبان نیز شناخته میشود، در بسیاری از کیف پولهای غیرحضانتی نقش اصلی را در بازیابی دسترسی کاربر ایفا میکند. اگر تلفن همراه خراب شود، کیف پول سختافزاری از بین برود، برنامه کیف پول حذف شود یا کاربر دستگاه خود را تعویض کند، در بسیاری از کیف پولها عبارت بازیابی امکان بازسازی کیف پول و دسترسی مجدد به کلیدهای مرتبط را فراهم میکند. همین قابلیت باعث میشود Seed Phrase نه یک رمز عبور معمولی، بلکه یکی از حساسترین اطلاعات امنیتی مرتبط با کیف پول باشد. افشای این کلمات میتواند کنترل داراییهای مرتبط را در اختیار فرد دیگری قرار دهد و از دست رفتن آن نیز ممکن است بازیابی کیف پول را دشوار یا حتی غیرممکن کند. به همین دلیل، نحوه ایجاد، ثبت، پشتیبانگیری و نگهداری عبارت بازیابی مستقیماً با امنیت داراییهای دیجیتال ارتباط دارد. در این مقاله، ابتدا مفهوم Seed Phrase را بررسی میکنیم، سپس به استاندارد BIP39، ارتباط عبارت بازیابی با کلید خصوصی و عمومی، روشهای ایجاد و بازیابی کیف پول، خطرات امنیتی و شیوههای مختلف نگهداری آن میپردازیم.
عبارت بازیابی یا Seed Phrase چیست؟
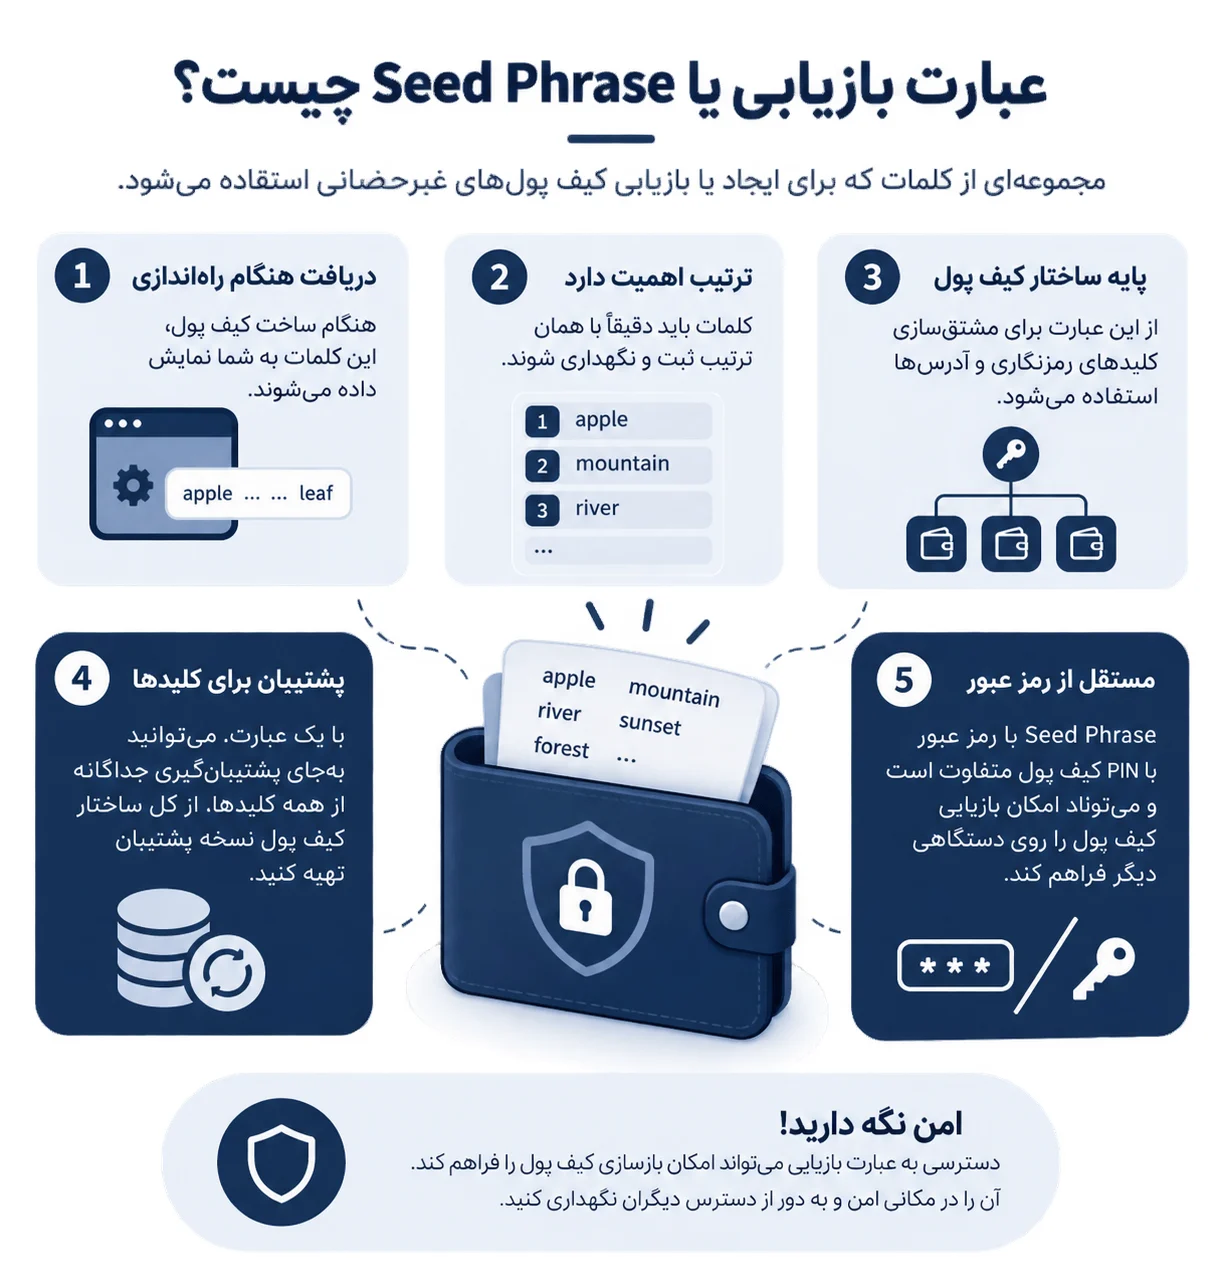
عبارت بازیابی یا Seed Phrase مجموعهای از کلمات است که بسیاری از کیف پولهای غیرحضانتی هنگام راهاندازی در اختیار کاربر قرار میدهند و از آن برای ایجاد یا بازیابی ساختار رمزنگاری کیف پول استفاده میشود. این کلمات معمولاً به ترتیبی مشخص نمایش داده میشوند و ترتیب آنها به اندازه خود کلمات اهمیت دارد. به همین دلیل، صرفاً دانستن کلمات بدون ترتیب صحیح آنها برای بازیابی استاندارد کیف پول کافی نیست. Seed Phrase را میتوان نوعی نسخه قابل خواندن برای انسان از اطلاعاتی دانست که کیف پول برای مشتقسازی کلیدهای رمزنگاری خود به آن نیاز دارد. در ساختار کیف پولهای سلسلهمراتبی، یک عبارت میتواند مبنای ایجاد تعداد زیادی کلید و آدرس باشد. در نتیجه کاربر به جای پشتیبانگیری جداگانه از تکتک کلیدها، میتواند از اطلاعات بازیابی اصلی کیف پول نسخه پشتیبان تهیه کند. عبارت بازیابی نباید با رمز عبور برنامه یا PIN کیف پول اشتباه گرفته شود. رمز عبور معمولاً برای جلوگیری از دسترسی مستقیم افراد دیگر به برنامه یا دستگاه استفاده میشود، اما Seed Phrase میتواند امکان بازسازی کیف پول روی دستگاهی دیگر را فراهم کند. به همین دلیل، حتی اگر فردی رمز عبور کیف پول شما را نداند، در صورت دسترسی به عبارت بازیابی ممکن است بتواند کیف پول را در محیطی دیگر بازیابی کند. این ویژگی اهمیت محافظت بسیار جدی از Seed Phrase را نشان میدهد.
چرا عبارت بازیابی اهمیت دارد؟
اهمیت عبارت بازیابی از ساختار مالکیت در کیف پولهای غیرحضانتی ناشی میشود. در این نوع کیف پولها، مسئولیت حفاظت از اطلاعات لازم برای کنترل دارایی عمدتاً بر عهده خود کاربر قرار دارد و معمولاً سازمان مرکزی نمیتواند مانند یک سرویس اینترنتی معمولی، اطلاعات بازیابی جدیدی برای او صادر کند. فرض کنید کیف پول نرمافزاری روی تلفن همراه خود دارید و تلفن به دلایلی مانند خرابی سختافزاری، سرقت، حذف اطلاعات یا بازنشانی کارخانهای از دسترس خارج میشود. اگر نسخه پشتیبان مناسبی از Seed Phrase داشته باشید، در کیف پولهای سازگار میتوانید ساختار کیف پول را مجدداً ایجاد کنید. اما اگر هیچ نسخه پشتیبانی در اختیار نداشته باشید، صرف دانستن آدرس عمومی یا سوابق تراکنشها معمولاً برای بازسازی کلیدهای لازم جهت خرج کردن دارایی کافی نیست. از سوی دیگر، همین قابلیت بازیابی یک ریسک جدی نیز ایجاد میکند؛ زیرا فردی که به Seed Phrase دست پیدا کند ممکن است برای دسترسی به دارایی نیازی به تلفن، رایانه یا کیف پول سختافزاری اصلی شما نداشته باشد. بنابراین Seed Phrase هم ابزار بازیابی است و هم یک نقطه بسیار حساس امنیتی. کاربر باید همزمان دو خطر متضاد را مدیریت کند: «گم شدن عبارت بازیابی» و «دسترسی دیگران به عبارت بازیابی». یک روش نگهداری مناسب باید در برابر هر دو سناریو مقاومت کافی داشته باشد.
استاندارد BIP39 چیست؟
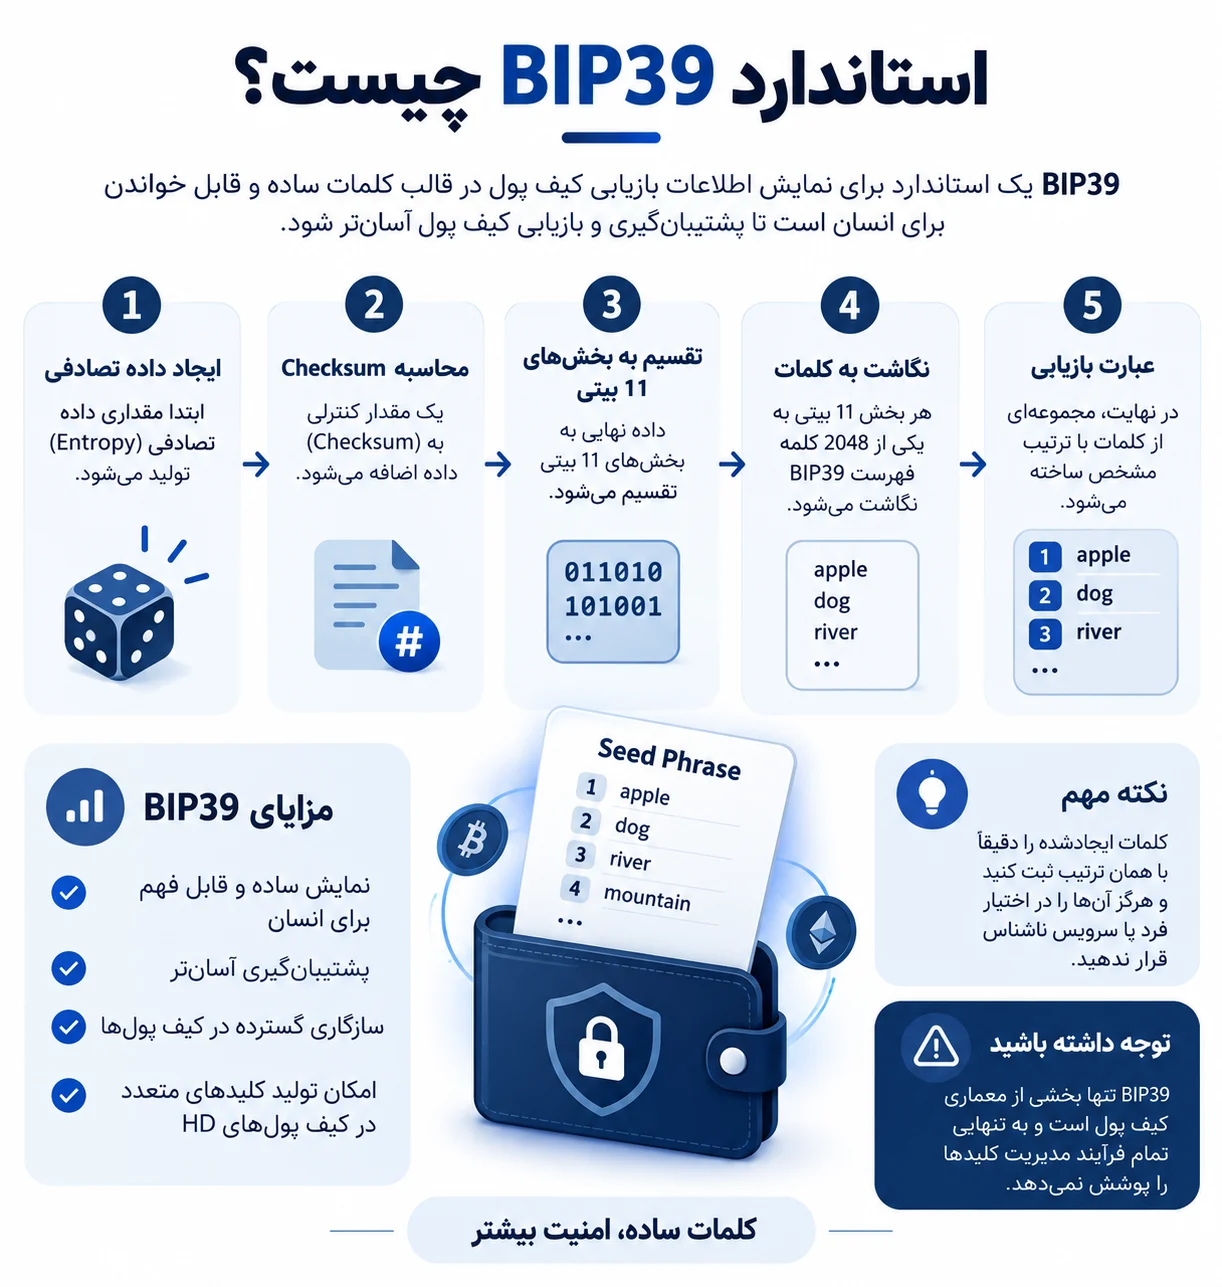
BIP39 یکی از استانداردهای شناختهشده در حوزه کیف پولهای ارز دیجیتال است که روشی برای نمایش اطلاعات بازیابی در قالب مجموعهای از کلمات قابل خواندن برای انسان تعریف میکند. پیش از چنین روشهایی، کاربر میتوانست با رشتههای طولانی و پیچیدهای از دادههای رمزنگاری روبهرو شود که ثبت و پشتیبانگیری از آنها برای کاربران عادی دشوار بود. استفاده از کلمات مشخص باعث شد تهیه نسخه پشتیبان از اطلاعات لازم برای بازیابی کیف پول سادهتر شود. در فرآیند مرتبط با BIP39 ابتدا مقداری Entropy یا داده تصادفی ایجاد میشود. سپس اطلاعات کنترلی یا Checksum به آن افزوده میشود و داده حاصل به بخشهای ۱۱ بیتی تقسیم میشود. هر بخش ۱۱ بیتی میتواند یکی از ۲۰۴۸ حالت ممکن را نمایش دهد و به همین دلیل به یکی از کلمات فهرست ۲۰۴۸ کلمهای BIP39 نگاشت میشود. نتیجه، مجموعهای از کلمات با ترتیب مشخص است. این عبارت سپس در فرآیندی استاندارد برای تولید Seed رمزنگاری مورد استفاده قرار میگیرد و کیف پولهای HD میتوانند براساس Seed، کلیدهای متعدد را مشتق کنند. نکته مهم این است که BIP39 تنها یکی از اجزای معماری کیف پول است و نباید کل فرایند مدیریت کلیدها را صرفاً به آن محدود کرد. برای کاربر عادی، مهمترین نکته این است که کلمات ایجادشده توسط کیف پول را دقیقاً با همان ترتیب ثبت کند و هرگز آنها را در اختیار فرد یا سرویس ناشناس قرار ندهد.
عبارت بازیابی چگونه ساخته میشود؟
ایجاد یک عبارت بازیابی استاندارد فرایندی فراتر از انتخاب تصادفی چند کلمه از یک فرهنگ لغت است. در یک پیادهسازی استاندارد، ابتدا Entropy یا داده تصادفی رمزنگاریشده تولید میشود. کیفیت این تصادفی بودن بسیار مهم است، زیرا اگر منبع تولید اعداد تصادفی قابل پیشبینی باشد، امنیت اطلاعات ایجادشده نیز کاهش پیدا میکند. پس از تولید Entropy، تابع هش مانند SHA-256 روی داده اعمال میشود و بخشی از نتیجه برای ایجاد Checksum مورد استفاده قرار میگیرد. Checksum به داده اصلی افزوده شده و رشته نهایی به قطعات ۱۱ بیتی تقسیم میشود. هر قطعه عددی بین صفر تا ۲۰۴۷ را نمایش میدهد و این عدد به کلمه متناظر در فهرست BIP39 اشاره میکند. در نهایت مجموعهای مانند ۱۲، ۱۵، ۱۸، ۲۱ یا ۲۴ کلمه به دست میآید. بنابراین کلمات Seed Phrase مستقل و بدون ارتباط با یکدیگر انتخاب نشدهاند، بلکه حاصل یک فرایند ساختاریافته هستند. این موضوع یکی از دلایلی است که کاربران نباید شخصاً چند کلمه دلخواه یا اصطلاح قابل حدس را بهعنوان Seed Phrase انتخاب کنند. استفاده از نام افراد، تاریخ تولد، جملههای معروف، کلمات مرتبط یا الگوهای قابل پیشبینی نمیتواند جایگزین تولید امن داده تصادفی شود. در استفاده معمول، بهتر است تولید اطلاعات بازیابی توسط کیف پول معتبر و در محیط امن انجام شود.
عبارت بازیابی چند کلمه دارد؟
در ساختار BIP39، عبارت Mnemonic میتواند در طولهای استاندارد مختلفی ایجاد شود که از جمله آنها میتوان به ۱۲، ۱۵، ۱۸، ۲۱ و ۲۴ کلمه اشاره کرد. بسیاری از کیف پولهای امروزی از عبارتهای ۱۲ یا ۲۴ کلمهای استفاده میکنند، اما تعداد کلمات بسته به طراحی کیف پول متفاوت است. نکته مهم این است که تعداد کلمات را خود کاربر نباید براساس سلیقه تغییر دهد. حذف یک کلمه، اضافه کردن کلمه جدید یا تغییر ترتیب کلمات میتواند مانع بازیابی صحیح کیف پول شود. امنیت عبارت بازیابی نیز تنها به تعداد کلمات وابسته نیست؛ کیفیت Entropy، پیادهسازی نرمافزار، محیط ایجاد Seed، نحوه نگهداری و رفتار امنیتی کاربر همگی در امنیت نهایی نقش دارند. یک Seed استاندارد که توسط نرمافزار معتبر و با منبع تصادفی مناسب ایجاد شده باشد، از فضای جستوجوی بسیار بزرگی برخوردار است. به همین دلیل، در عمل یکی از تهدیدهای مهم نه حدس تصادفی Seed، بلکه سرقت مستقیم آن از کاربر است. فیشینگ، بدافزار، عکس گرفتن از عبارت، ذخیره آن در فضای ابری، وارد کردن کلمات در وبسایت جعلی و دسترسی فیزیکی به نسخه پشتیبان از جمله مسیرهای عملیتر برای مهاجم هستند. بنابراین تمرکز کاربر باید علاوه بر انتخاب کیف پول معتبر، روی محافظت صحیح از نسخه پشتیبان باشد.
ساختار رایج عبارتهای BIP39
تعداد کلمات | Entropy اصلی | کاربرد |
۱۲ کلمه | ۱۲۸ بیت | بسیار رایج در کیف پولها |
۱۵ کلمه | ۱۶۰ بیت | پشتیبانی در برخی پیادهسازیها |
۱۸ کلمه | ۱۹۲ بیت | کمتر رایج |
۲۱ کلمه | ۲۲۴ بیت | کمتر رایج |
۲۴ کلمه | ۲۵۶ بیت | رایج در برخی کیف پولها و تجهیزات امنیتی |
ارتباط Seed Phrase با کلید خصوصی چیست؟
برای درک بهتر عبارت بازیابی باید تفاوت آن با کلید خصوصی مشخص شود. در یک کیف پول سلسلهمراتبی قطعی یا HD Wallet، Seed میتواند مبنای مشتقسازی ساختار کلیدهای کیف پول باشد و از این ساختار، کلیدهای خصوصی مختلفی برای حسابها و آدرسهای متعدد ایجاد شوند. بنابراین عبارت بازیابی را نباید دقیقاً معادل «یک کلید خصوصی» دانست. یک Private Key معمولاً اختیار خرج کردن داراییهای مرتبط با کلید و آدرس متناظر خود را فراهم میکند، در حالی که Seed Phrase میتواند مبنای بازسازی مجموعهای از کلیدها و حسابهای یک کیف پول باشد. همین تفاوت باعث میشود افشای Seed در بسیاری از سناریوها حتی گستردهتر از افشای یک کلید خصوصی منفرد باشد. از Seed میتوان اطلاعات لازم برای ایجاد ساختار کیف پول را مشتق کرد و کیف پول براساس مسیرهای مشتقسازی مشخص، کلیدهای موردنیاز خود را تولید میکند. این ساختار به کاربر اجازه میدهد تنها از یک اطلاعات بازیابی اصلی نسخه پشتیبان تهیه کند، در حالی که کیف پول ممکن است تعداد زیادی آدرس داشته باشد. البته سازگاری میان کیف پولها به استانداردها، مسیر مشتقسازی و نوع شبکه نیز وابسته است و وارد کردن Seed در هر نرمافزاری الزاماً به نمایش یکسان تمام حسابها منجر نمیشود. بنابراین هنگام بازیابی باید از نرمافزار معتبر و سازگار استفاده شود.
تفاوت عبارت بازیابی، کلید خصوصی، کلید عمومی و آدرس کیف پول
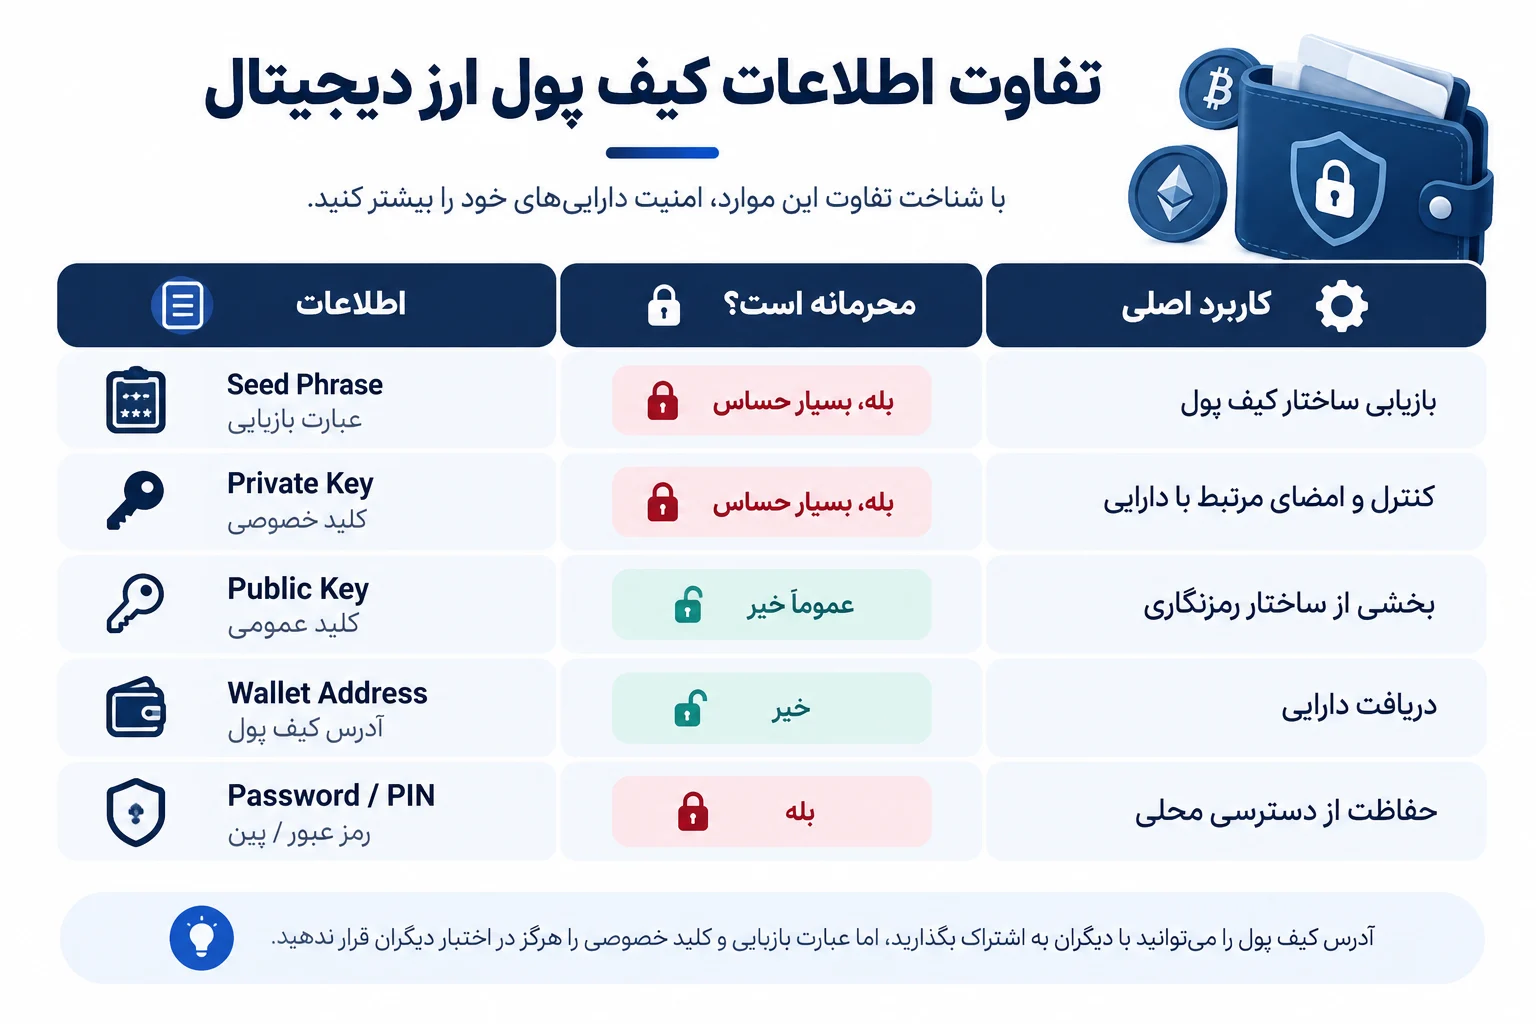
یکی از اشتباهات رایج کاربران تازهوارد، یکسان در نظر گرفتن Seed Phrase، Private Key، Public Key، آدرس کیف پول و رمز عبور برنامه است. این مفاهیم با یکدیگر ارتباط دارند اما وظایف متفاوتی دارند. عبارت بازیابی اطلاعاتی است که میتواند برای بازسازی ساختار کلیدهای یک کیف پول مورد استفاده قرار گیرد. کلید خصوصی اطلاعات محرمانهای است که برای اثبات اختیار و امضای تراکنشها نقش اساسی دارد. کلید عمومی از کلید خصوصی مشتق میشود و در ساختارهای رمزنگاری برای ایجاد یا تأیید اطلاعات مرتبط استفاده میشود. آدرس کیف پول نیز شناسهای است که معمولاً میتوان آن را برای دریافت دارایی در اختیار دیگران قرار داد. در مقابل، رمز عبور یا PIN کیف پول عمدتاً برای محافظت از دسترسی محلی به نرمافزار یا دستگاه مورد استفاده قرار میگیرد. به همین دلیل، عمومی بودن آدرس کیف پول به معنای عمومی بودن Seed یا Private Key نیست. کاربر میتواند آدرس دریافت را در اختیار دیگران قرار دهد، اما نباید عبارت بازیابی یا کلید خصوصی خود را برای انجام تراکنش، دریافت دارایی، احراز هویت یا پشتیبانی در اختیار فرد دیگری قرار دهد. درخواست Seed Phrase توسط یک وبسایت، فرد ناشناس یا حسابی که خود را پشتیبانی معرفی میکند باید یک هشدار امنیتی جدی تلقی شود.
اطلاعات | محرمانه است؟ | کاربرد اصلی |
Seed Phrase | بله، بسیار حساس | بازیابی ساختار کیف پول |
Private Key | بله، بسیار حساس | کنترل و امضای مرتبط با دارایی |
Public Key | عموماً خیر | بخشی از ساختار رمزنگاری |
Wallet Address | خیر | دریافت دارایی |
Password / PIN | بله | حفاظت از دسترسی محلی |
عبارت بازیابی چگونه برای بازیابی کیف پول استفاده میشود؟
یکی از اصلیترین کاربردهای Seed Phrase زمانی است که کاربر دسترسی خود به دستگاه یا نرمافزار اصلی را از دست میدهد. برای مثال، ممکن است تلفن همراه خراب شده باشد یا کاربر بخواهد کیف پول خود را روی دستگاه جدیدی راهاندازی کند. در چنین شرایطی بسیاری از کیف پولها گزینهای مانند Restore Wallet، Import Wallet یا Recover Wallet ارائه میکنند. کاربر باید عبارت بازیابی را دقیقاً براساس تعداد و ترتیب اولیه کلمات وارد کند. نرمافزار سازگار سپس اطلاعات لازم برای بازسازی ساختار کلیدهای کیف پول را از Seed مشتق میکند. نکته مهم این است که داراییهای دیجیتال به معنای فنی «داخل Seed Phrase» یا حتی داخل گوشی ذخیره نشدهاند؛ موجودی و تراکنشها روی شبکه بلاکچین ثبت میشوند و کیف پول ابزار مدیریت کلیدهای لازم برای تعامل با آنهاست. در نتیجه بازیابی کیف پول در اصل به معنای بازسازی دسترسی رمزنگاریشده به داراییهای ثبتشده روی شبکه است. هنگام انجام فرایند Restore باید حساسیت امنیتی بسیار بالایی داشت. Seed Phrase فقط باید در نرمافزار یا دستگاهی وارد شود که از اصالت آن اطمینان دارید. جستوجوی نام کیف پول در موتورهای جستوجو و ورود Seed در اولین وبسایت مشاهدهشده میتواند خطرناک باشد، زیرا صفحات فیشینگ دقیقاً از همین رفتار کاربران سوءاستفاده میکنند.
روشهای ایجاد Seed Phrase
برای ایجاد Seed Phrase روشهای مختلفی مطرح شده است، اما همه آنها برای کاربران عادی مناسب نیستند. متداولترین روش این است که کیف پول معتبر هنگام راهاندازی اولیه، اطلاعات بازیابی را با استفاده از مولد تصادفی مناسب ایجاد کند و کلمات را روی صفحه یا نمایشگر امن دستگاه در اختیار کاربر قرار دهد. در کیف پولهای سختافزاری معتبر، تولید Seed معمولاً در محیط کنترلشده دستگاه انجام میشود و هدف این است که اطلاعات حساس تا حد امکان از محیطهای ناامن دور بماند. در مقابل، روشهای دستی مانند استفاده از تاس، سکه یا سایر منابع فیزیکی تصادفی نیز وجود دارند، اما اجرای صحیح آنها به دانش فنی نیاز دارد. صرفاً انداختن چند تاس و انتخاب کلمات مشابه نتایج به معنای ایجاد یک عبارت BIP39 معتبر و امن نیست؛ Entropy، Checksum و نگاشت صحیح کلمات باید مطابق استاندارد انجام شود. استفاده از سایتهای آنلاین با عنوان «Seed Generator» نیز میتواند ریسک بسیار بالایی داشته باشد، زیرا کاربر نمیتواند مطمئن باشد عبارت تولیدشده واقعاً تصادفی است یا نسخهای از آن در اختیار سرویس قرار نگرفته است. به همین دلیل، کاربران عادی بهتر است از قابلیت داخلی یک کیف پول معتبر و بهروز برای ایجاد Seed استفاده کنند و از ابزارهای ناشناس تولید عبارت بازیابی دوری کنند.
آیا تولید دستی عبارت بازیابی مناسب است؟
ایجاد دستی Seed Phrase از نظر نظری امکانپذیر است، اما این کار برای تمام کاربران توصیه نمیشود. تولید امن عبارت بازیابی تنها به تولید چند عدد تصادفی محدود نیست؛ باید میزان Entropy مناسب، Checksum، نگاشت BIP39 و سایر مراحل بدون خطا انجام شوند. اگر کاربر در یکی از مراحل اشتباه کند، ممکن است Seed نامعتبر یا ساختاری با امنیت کمتر ایجاد شود. علاوه بر این، انسانها در تولید تصادف واقعی عملکرد مناسبی ندارند. انتخاب کلمات «تصادفی به نظر رسیده» از فهرست BIP39 یا ساختن جملهای که حفظ کردن آن آسان باشد، روش امنی محسوب نمیشود. در روشهای حرفهایتر میتوان از منابع فیزیکی Entropy مانند تاس استفاده کرد، اما تبدیل نتایج به عبارت استاندارد باید کاملاً دقیق انجام شود. استفاده از رایانه برای تکمیل این فرایند نیز خود مسئله دیگری ایجاد میکند؛ اگر دستگاه آلوده باشد یا اطلاعات حساس در حافظه، فایل موقت یا Clipboard باقی بماند، امنیت فرایند تحت تأثیر قرار میگیرد. به همین دلیل، برای اکثر کاربران استفاده از تولیدکننده داخلی کیف پول معتبر، بهخصوص یک کیف پول سختافزاری اصیل که به شکل امن راهاندازی شده است، مسیر سادهتر و کمخطاتری خواهد بود.
خطرات امنیتی هنگام ایجاد عبارت بازیابی
مرحله ایجاد Seed یکی از حساسترین مراحل راهاندازی کیف پول است. اگر عبارت بازیابی از ابتدا در محیط آلوده یا تحت کنترل مهاجم ایجاد شود، حتی بهترین روش نگهداری بعدی نمیتواند مشکل را به طور کامل جبران کند. یکی از خطرها استفاده از کیف پولهای جعلی است. مهاجم میتواند برنامهای طراحی کند که ظاهری مشابه یک کیف پول معتبر دارد اما Seedهای از پیش تعیینشده یا قابل پیشبینی تولید میکند. خطر دیگر خرید کیف پول سختافزاری دستدوم یا دستگاهی است که بستهبندی و زنجیره تأمین آن قابل اعتماد نیست. همچنین Seed از پیش چاپشده داخل جعبه یک کیف پول سختافزاری باید بسیار مشکوک تلقی شود؛ عبارت بازیابی باید طی راهاندازی امن توسط خود دستگاه ایجاد شود، نه اینکه فروشنده آن را از قبل در اختیار کاربر گذاشته باشد. بدافزارهای ضبط صفحه، Keylogger، Clipboard Stealer و نرمافزارهای کنترل از راه دور نیز میتوانند در زمان ورود یا مشاهده اطلاعات حساس خطر ایجاد کنند. استفاده از دوربینهای متصل به فضای ابری، گرفتن عکس یا وجود دوربین نظارتی در محیط نیز باید در نظر گرفته شود. هدف این است که Seed در زمان ایجاد و ثبت، کمترین تماس ممکن را با سیستمهای متصل به اینترنت و افراد دیگر داشته باشد.
روشهای نگهداری عبارت بازیابی
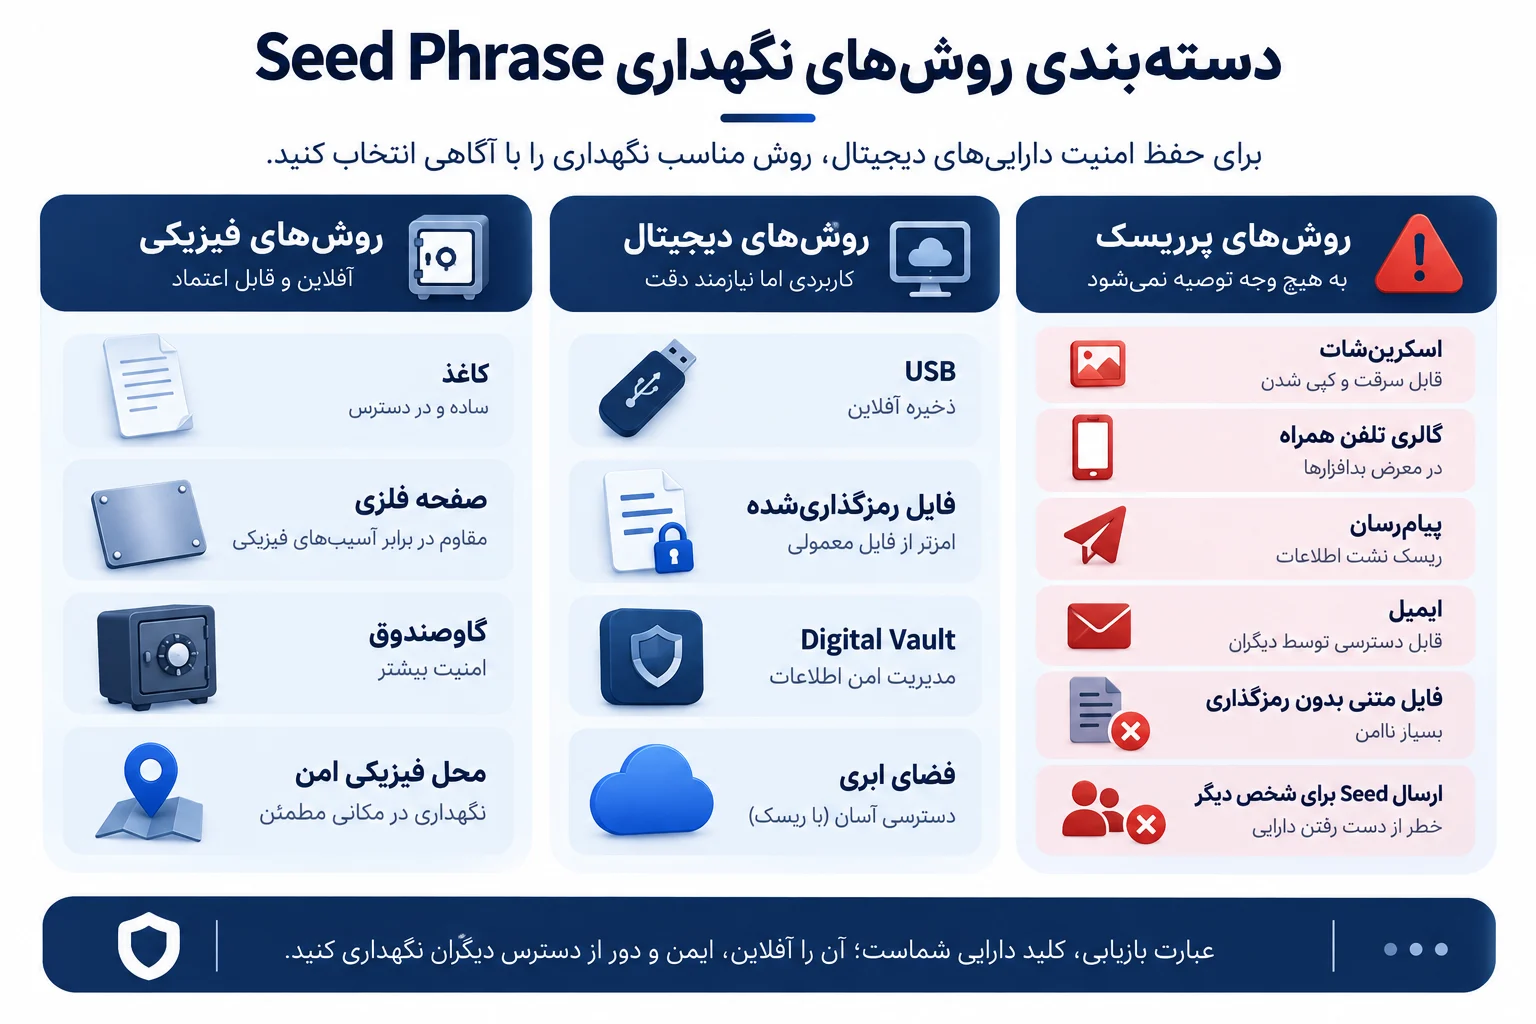
پس از ایجاد Seed Phrase، مسئله اصلی نحوه تهیه نسخه پشتیبان از آن است. هیچ روش واحدی برای همه کاربران بهترین نیست و سطح امنیت موردنیاز به ارزش دارایی، محیط زندگی، مدل تهدید و توانایی کاربر در مدیریت نسخههای پشتیبان بستگی دارد. با این حال چند اصل عمومی وجود دارد: Seed نباید به راحتی در دسترس دیگران قرار گیرد، نباید تنها نسخه آن در مکانی باشد که ممکن است در اثر حادثه نابود شود و بهتر است از محیطهای آنلاین غیرضروری دور نگه داشته شود. نگهداری عبارت در حافظه انسان به تنهایی گزینه مناسبی نیست؛ زیرا فراموشی، بیماری، حادثه یا گذشت زمان میتواند باعث از دست رفتن اطلاعات شود. کاغذ یکی از سادهترین گزینههای آفلاین است، اما در برابر آب، آتش، رطوبت و فرسودگی آسیبپذیر است. صفحات فلزی مقاوم میتوانند دوام فیزیکی بالاتری داشته باشند. در مقابل، ذخیره دیجیتال روی موبایل، ایمیل، پیامرسان یا سرویس ابری سطح حمله سایبری را افزایش میدهد. بنابراین هنگام انتخاب روش پشتیبانگیری باید سه موضوع اصلی بررسی شود: محرمانگی، دسترسپذیری برای مالک و مقاومت نسخه پشتیبان در برابر تخریب.
نگهداری عبارت بازیابی روی کاغذ
نوشتن Seed Phrase روی کاغذ یکی از سادهترین و متداولترین روشهای تهیه نسخه پشتیبان آفلاین است. مزیت اصلی این روش آن است که کاغذ ذاتاً به اینترنت متصل نیست و بنابراین بدافزار یا مهاجم آنلاین نمیتواند مستقیماً آن را از طریق شبکه سرقت کند. با این حال امنیت سایبری تنها بخشی از مسئله است. کاغذ میتواند بسوزد، خیس شود، پاره شود، رنگ آن محو شود یا به اشتباه دور انداخته شود. علاوه بر این، هر فردی که به کاغذ دسترسی فیزیکی پیدا کند میتواند از اطلاعات روی آن کپی تهیه کند. بنابراین محل نگهداری نسخه کاغذی اهمیت زیادی دارد. استفاده از کاغذ باکیفیت، نوشتن خوانا و بررسی دوباره ترتیب کلمات میتواند احتمال خطای انسانی را کاهش دهد. کاربر باید پس از ثبت کلمات، آنها را با نسخه نمایشدادهشده توسط کیف پول تطبیق دهد. در برخی کیف پولها مرحلهای برای تأیید ترتیب کلمات وجود دارد که نباید بدون دقت از آن عبور کرد. همچنین بهتر است نسخه پشتیبان در جایی قرار گیرد که هم در برابر دسترسی غیرمجاز محافظت شود و هم مالک بتواند در زمان نیاز آن را پیدا کند. مخفی کردن بیش از حد نسخه پشتیبان نیز میتواند نتیجه معکوس داشته باشد، زیرا ممکن است خود کاربر محل آن را فراموش کند.
نگهداری Seed Phrase روی صفحات فلزی
یکی از گزینههای مقاومتر برای پشتیبانگیری فیزیکی Seed Phrase، استفاده از صفحات یا ابزارهای فلزی طراحیشده برای ثبت اطلاعات بازیابی است. هدف این محصولات افزایش مقاومت نسخه پشتیبان در برابر عواملی مانند حرارت، آب، رطوبت و فرسایش طولانیمدت است. در مقایسه با کاغذ، یک فلز مناسب میتواند در برخی حوادث فیزیکی دوام بیشتری داشته باشد، هرچند میزان مقاومت واقعی به جنس، طراحی و کیفیت محصول بستگی دارد. کاربران میتوانند کلمات یا اطلاعات لازم را با روشهایی مانند حک کردن، پانچ کردن یا استفاده از قطعات مخصوص روی ابزار ثبت کنند. اما استفاده از فلز مشکل محرمانگی را به خودی خود حل نمیکند. اگر فردی به صفحه فلزی دسترسی پیدا کند و Seed روی آن قابل خواندن باشد، همچنان امکان سرقت اطلاعات وجود دارد. بنابراین محل نگهداری صفحه به اندازه جنس آن اهمیت دارد. گاوصندوق، صندوق امانات یا سایر مکانهای دارای کنترل دسترسی میتوانند بسته به مدل تهدید کاربر بررسی شوند. همچنین باید توجه داشت که تهیه نسخههای متعدد بدون برنامه میتواند سطح حمله را افزایش دهد؛ زیرا هر نسخه جدید به نقطهای تبدیل میشود که باید در تمام مدت از آن محافظت شود.
آیا Seed Phrase را میتوان در موبایل یا کامپیوتر ذخیره کرد؟
از نظر فنی میتوان عبارت بازیابی را در قالب فایل، عکس، یادداشت یا اطلاعات دیجیتال ذخیره کرد، اما این روشها میتوانند سطح حمله را افزایش دهند. تلفن همراه و رایانه روزانه به اینترنت متصل میشوند، برنامههای مختلف روی آنها اجرا میشوند و ممکن است اطلاعات آنها به صورت خودکار در سرویسهای ابری پشتیبانگیری شود. برای مثال، گرفتن اسکرینشات از Seed میتواند باعث شود تصویر بدون اطلاع کامل کاربر در سرویس پشتیبانگیری تصاویر بارگذاری شود. ذخیره عبارت در Notes نیز ممکن است آن را میان چند دستگاه همگامسازی کند. بدافزارها، دسترسی غیرمجاز به حساب کاربری، افزونههای مخرب مرورگر و سرقت فیزیکی دستگاه نیز از دیگر ریسکها هستند. فایل رمزگذاریشده یا حافظه USB آفلاین میتواند برخی تهدیدها را کاهش دهد، اما مدیریت صحیح رمزگذاری، رمز عبور و دوام رسانه ذخیرهسازی خود نیازمند دانش و برنامه پشتیبانگیری است. در نتیجه برای کاربران عادی، نگهداری Seed به صورت آفلاین و فیزیکی معمولاً مدل سادهتری برای کاهش سطح حمله آنلاین محسوب میشود. مهمترین اصل این است که اطلاعات بازیابی نباید بدون ضرورت وارد دستگاه متصل به اینترنت شود.
اشتباهات خطرناک در نگهداری عبارت بازیابی
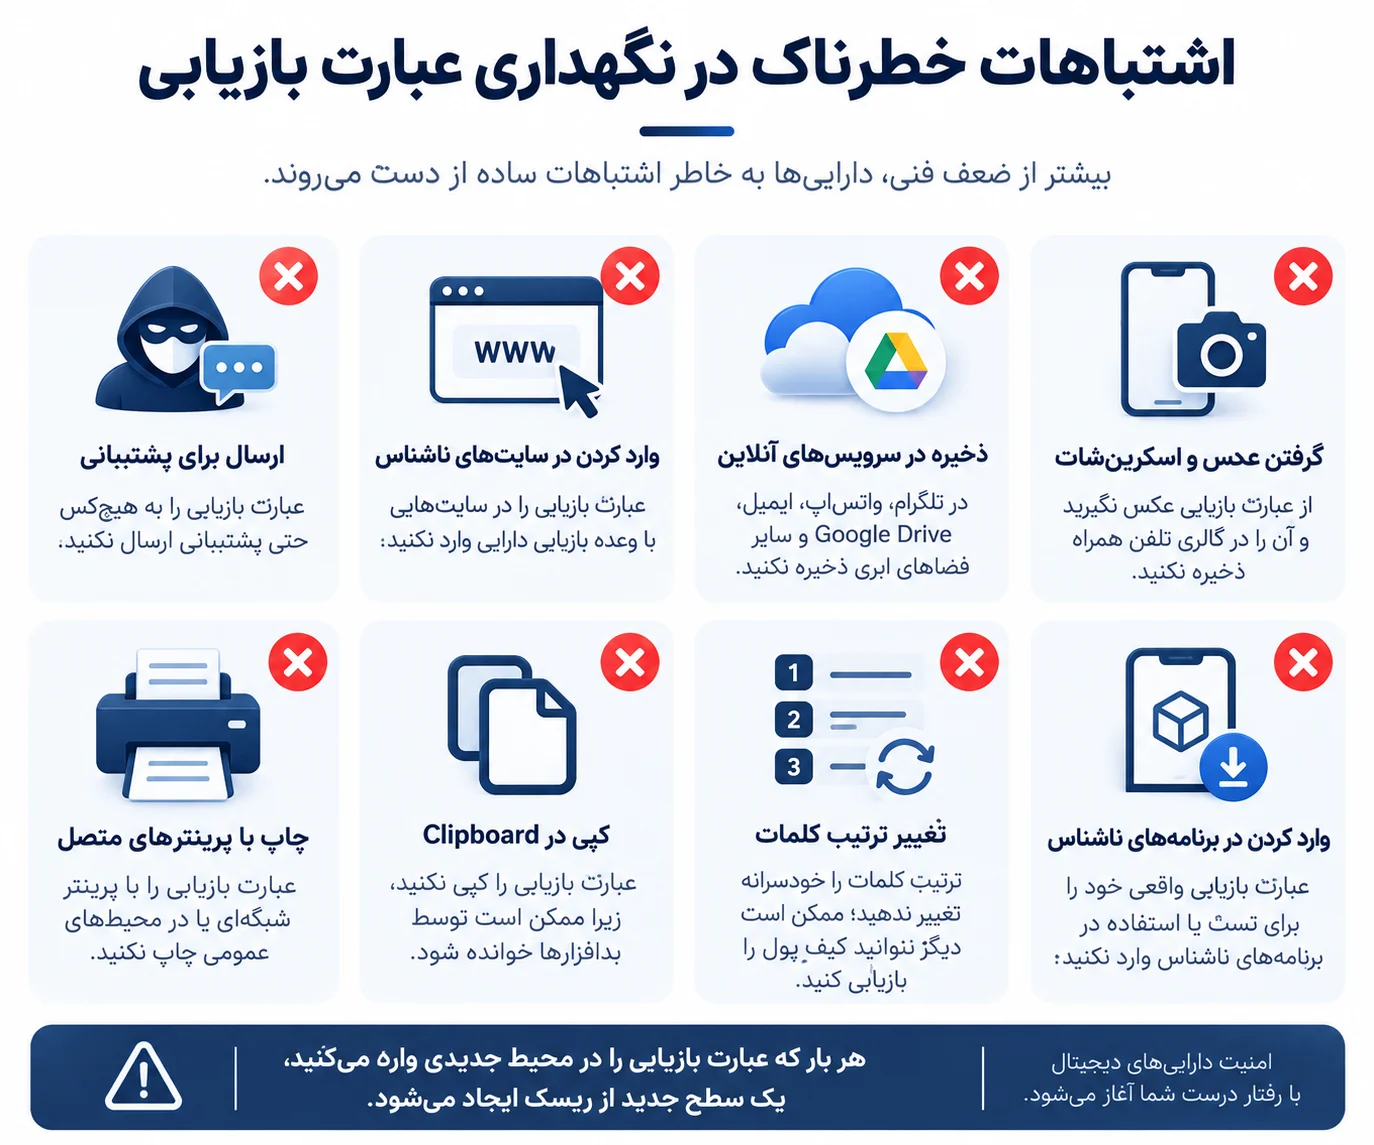
بخش بزرگی از خطرهای Seed Phrase نه از ضعف استانداردهای رمزنگاری، بلکه از اشتباهات رفتاری کاربران ناشی میشود. یکی از خطرناکترین اشتباهات، ارسال عبارت بازیابی برای فردی است که خود را پشتیبانی کیف پول معرفی میکند. Seed Phrase نباید برای دریافت خدمات پشتیبانی، تأیید حساب یا دریافت دارایی ارسال شود. اشتباه دیگر، وارد کردن کلمات در سایتهایی است که وعده بررسی موجودی، بازیابی دارایی یا رفع مشکل کیف پول را میدهند. ذخیره عبارت در تلگرام، واتساپ، ایمیل، Google Drive یا سایر سرویسهای آنلاین نیز میتواند سطح حمله را افزایش دهد. گرفتن عکس از Seed با دوربین تلفن همراه، چاپ آن با پرینتر شبکهای یا کپی کردن عبارت در Clipboard از دیگر رفتارهایی هستند که باید با احتیاط جدی با آنها برخورد کرد. یکی دیگر از اشتباهات، تغییر خودسرانه ترتیب کلمات با این تصور است که امنیت افزایش پیدا میکند. اگر روش تغییر فراموش شود، خود مالک نیز ممکن است دیگر نتواند Seed صحیح را بازسازی کند. همچنین نباید Seed واقعی را برای آزمایش در برنامههای ناشناس وارد کرد. اصل ساده این است: هر بار که Seed Phrase در محیط جدیدی وارد میشود، باید فرض کرد یک سطح جدید از ریسک ایجاد شده است.
اگر عبارت بازیابی گم شود چه اتفاقی میافتد؟
گم شدن Seed Phrase لزوماً به معنای از دست رفتن فوری دارایی نیست. اگر کیف پول اصلی همچنان فعال باشد و کاربر به کلیدهای خود دسترسی داشته باشد، ممکن است همچنان بتواند تراکنش انجام دهد. اما در چنین شرایطی کاربر نسخه پشتیبان قابل اتکایی برای سناریوی خرابی یا از دست رفتن دستگاه ندارد. ادامه نگهداری دارایی در کیف پولی که اطلاعات بازیابی آن در دسترس نیست میتواند ریسک بالایی داشته باشد. در چنین وضعیتی، بسته به نوع کیف پول و شرایط، ایجاد یک کیف پول جدید با Seed جدید و انتقال دارایی به آدرسهای تحت کنترل آن میتواند راهکار قابل بررسی باشد. نکته مهم این است که نباید برای «پیدا کردن Seed گمشده» به افراد یا وبسایتهای ناشناس اعتماد کرد. اگر تمام نسخههای Seed از بین رفته باشند و دسترسی به کلیدهای کیف پول نیز از دست برود، ماهیت غیرحضانتی سیستم میتواند به این معنا باشد که مرجع مرکزی برای بازنشانی اطلاعات وجود ندارد. بنابراین بهترین زمان برای بررسی نسخه پشتیبان، پیش از وقوع حادثه است. کاربر باید مطمئن شود نسخه بازیابی وجود دارد، خواناست، ترتیب کلمات صحیح است و محل نگهداری آن برای خودش مشخص اما برای افراد غیرمجاز محافظتشده است.
اگر Seed Phrase افشا شود چه باید کرد؟
اگر کاربر احتمال میدهد فرد دیگری Seed Phrase او را مشاهده، کپی یا دریافت کرده است، باید آن عبارت را از منظر امنیتی «افشاشده» در نظر بگیرد. تغییر رمز عبور برنامه یا PIN دستگاه، Seed افشاشده را امن نمیکند؛ زیرا فرد دیگر ممکن است بتواند ساختار کیف پول را مستقل از دستگاه اصلی بازیابی کند. در چنین شرایطی راهکار اصولی معمولاً ایجاد کیف پول جدید با اطلاعات بازیابی کاملاً جدید و انتقال داراییهای قابل انتقال به آدرسهای جدید است. Seed جدید باید در محیطی امن ایجاد و به شکل مناسبی پشتیبانگیری شود. کاربر نباید Seed جدید را روی همان فایل یا محیط ناامنی که باعث افشای عبارت قبلی شده است ذخیره کند. همچنین باید علت افشا بررسی شود؛ برای مثال، اگر بدافزار روی رایانه وجود داشته باشد، صرف ایجاد کیف پول جدید روی همان سیستم آلوده ممکن است مشکل را تکرار کند. اگر Seed در وبسایت فیشینگ وارد شده، باید فرض کرد اطلاعات در اختیار مهاجم قرار گرفته است. در چنین سناریوهایی زمان اهمیت دارد، زیرا کنترل یک Seed مشترک به این معناست که مهاجم نیز ممکن است قادر به امضای تراکنشهای مرتبط باشد.
جدول مقایسه روشهای نگهداری Seed Phrase
روش نگهداری | مقاومت در برابر حمله آنلاین | مقاومت فیزیکی | سهولت استفاده | ارزیابی کلی |
حفظ کردن | بالا | وابسته به حافظه فرد | پایین | نامناسب بهعنوان تنها نسخه |
کاغذ | بالا | متوسط تا پایین | بالا | مناسب با محل نگهداری امن |
صفحه فلزی | بالا | بالا | متوسط | مناسب برای پشتیبان فیزیکی |
عکس در موبایل | پایین | متوسط | بالا | پرریسک |
فایل معمولی روی رایانه | پایین | متوسط | بالا | پرریسک |
ایمیل یا پیامرسان | پایین | وابسته به سرویس | بالا | توصیه نمیشود |
فضای ابری | وابسته به معماری امنیتی | بالا از نظر خرابی محلی | بالا | نیازمند ارزیابی امنیتی جدی |
USB رمزگذاریشده آفلاین | متوسط تا بالا | متوسط | متوسط | نیازمند مدیریت فنی مناسب |
Digital Vault | وابسته به پیادهسازی | وابسته به سرویس | متوسط | نیازمند بررسی دقیق |
سه معیار اصلی برای انتخاب روش پشتیبانگیری
روش مناسب نگهداری Seed Phrase باید حداقل سه نوع ریسک را پوشش دهد. نخست «محرمانگی» است؛ یعنی افراد غیرمجاز نباید بتوانند اطلاعات را مشاهده یا کپی کنند. دوم «یکپارچگی و دوام» است؛ نسخه پشتیبان باید در طول زمان خوانا و قابل استفاده باقی بماند و در برابر خطرهای متناسب با محیط مانند رطوبت، آتش، سیل یا خرابی رسانه مقاوم باشد. سوم «دسترسپذیری» برای مالک است؛ امنیت بیش از حد پیچیدهای که باعث شود خود کاربر نتواند در زمان نیاز به اطلاعات دسترسی پیدا کند، عملاً هدف پشتیبانگیری را نقض میکند. این سه معیار گاهی با یکدیگر در تضاد هستند. برای مثال، قرار دادن Seed در محلی بسیار دور از دسترس میتواند محرمانگی را افزایش دهد اما بازیابی سریع آن را دشوار کند. تهیه چند نسخه میتواند خطر نابودی کامل نسخه پشتیبان را کاهش دهد اما تعداد نقاطی را که مهاجم میتواند هدف قرار دهد افزایش میدهد. بنابراین روش نگهداری باید براساس مدل تهدید فرد طراحی شود و نسخههای پشتیبان بدون برنامه ایجاد نشوند.
چکلیست امنیت عبارت بازیابی
برای کاهش خطرهای مرتبط با Seed Phrase میتوان مجموعهای از اصول پایه را رعایت کرد:
عبارت بازیابی را فقط از طریق کیف پول معتبر ایجاد کنید.
از Seedهای آماده یا از پیش چاپشده استفاده نکنید.
ترتیب کلمات را دقیقاً ثبت کنید.
Seed Phrase را برای هیچ فردی ارسال نکنید.
عبارت را برای دریافت پشتیبانی در اختیار دیگران قرار ندهید.
از وارد کردن Seed در وبسایتهای ناشناس خودداری کنید.
از Seed اسکرینشات نگیرید.
آن را در پیامرسان یا ایمیل ارسال نکنید.
نسخه پشتیبان را در محیط فیزیکی امن نگهداری کنید.
خطر آتش، آب، رطوبت و فرسایش را در نظر بگیرید.
تنها به حافظه خود متکی نباشید.
در صورت افشای Seed، آن را همچنان امن فرض نکنید.
Seed جدید را مستقل از Seed افشاشده ایجاد کنید.
پیش از واریز مبالغ قابل توجه، از صحت نسخه پشتیبان اطمینان حاصل کنید.
هیچگاه برای «تأیید کیف پول» Seed Phrase را در اختیار شخص ثالث قرار ندهید.
امنیت فیزیکی Seed Phrase
امنیت فیزیکی به اندازه امنیت سایبری اهمیت دارد. اگر Seed روی کاغذ یا فلز ثبت شده باشد، بدافزار اینترنتی مستقیماً به آن دسترسی ندارد، اما سرقت، آتشسوزی، سیل، رطوبت یا دسترسی افراد دیگر همچنان میتواند تهدید ایجاد کند. محل نگهداری باید متناسب با شرایط کاربر انتخاب شود. نگهداری نسخه پشتیبان در کشوی میز یا کنار دستگاه کیف پول میتواند باعث شود در صورت سرقت، هر دو همزمان در اختیار مهاجم قرار گیرند. از طرف دیگر، پنهان کردن Seed در محلی که احتمال فراموش کردن یا دور انداختن تصادفی آن وجود دارد نیز مناسب نیست. اگر چند نسخه پشتیبان ایجاد میشود، هر نسخه باید سطح امنیت قابل قبولی داشته باشد. ضعیفترین نسخه میتواند امنیت کل سیستم را کاهش دهد؛ زیرا مهاجم تنها به یکی از آنها نیاز دارد. برای داراییهای با ارزش بالاتر، مدل تهدید باید جدیتر بررسی شود و عواملی مانند دسترسی اعضای خانواده، کارکنان، تعمیرکاران، دوربینها و احتمال وقوع بلایای طبیعی در نظر گرفته شوند. هدف نهایی ایجاد تعادل میان حفاظت، دوام و امکان بازیابی است.
امنیت دیجیتال Seed Phrase
Seed Phrase در حالت ایدهآل باید کمترین تماس ممکن را با محیطهای دیجیتال متصل به اینترنت داشته باشد. هر بار که کلمات روی صفحهکلید تایپ میشوند، در Clipboard قرار میگیرند، عکس گرفته میشود یا داخل یک نرمافزار ذخیره میشوند، مسیر جدیدی برای افشای احتمالی اطلاعات ایجاد میشود. برخی بدافزارها قادر به ثبت کلیدهای فشردهشده، گرفتن اسکرینشات یا خواندن Clipboard هستند. سرویسهای پشتیبانگیری خودکار نیز ممکن است فایل یا تصویر Seed را بدون توجه کاربر به فضای ابری منتقل کنند. حتی حذف یک فایل لزوماً به معنای حذف تمام نسخههای پشتیبان آن از دستگاهها و سرویسهای همگامشده نیست. بنابراین استفاده از یک روش آفلاین برای پشتیبانگیری میتواند سطح حمله را به شکل قابل توجهی محدود کند. البته آفلاین بودن به معنای امنیت مطلق نیست؛ نسخه فیزیکی همچنان در برابر سرقت یا تخریب قرار دارد. امنیت Seed باید به صورت یک سیستم چندلایه دیده شود که هم تهدیدهای سایبری و هم تهدیدهای فیزیکی را پوشش میدهد.
🔵 کارگزاری و سکوی تبادل تخصصی OTC رمزدارایی تتر گلد (XAUT) در ایران »»
تتر گلد (XAUT) یکی از شناختهشدهترین داراییهای توکنیزهشده بازار ارزهای دیجیتال است که هر واحد آن با پشتوانه یک اونس طلای فیزیکی منتشر میشود. این رمزدارایی با ترکیب ارزش ذاتی طلا و مزایای فناوری بلاکچین، امکان سرمایهگذاری، انتقال و نگهداری طلا را بهصورت دیجیتال فراهم میکند. اگر قصد دارید با روش خرید و فروش تتر گلد (XAUT) در بازار OTC، نحوه عملکرد، مزایا، کاربردها و نکات مهم این دارایی دیجیتال با پشتوانه طلا در ایران بیشتر آشنا شوید، ادامه این مطلب را از دست ندهید.

مقاومت در برابر گذر زمان
پشتیبانگیری Seed Phrase تنها برای امروز نیست؛ ممکن است کاربر چند سال بعد به آن نیاز پیدا کند. بنابراین دوام رسانهای که عبارت روی آن ثبت شده اهمیت دارد. کاغذ ممکن است در اثر رطوبت، نور، حرارت یا فرسایش آسیب ببیند. جوهر نیز ممکن است در طول زمان محو شود. حافظههای USB و سایر رسانههای الکترونیکی هم عمر نامحدودی ندارند و ممکن است دچار خرابی شوند. صفحات فلزی باکیفیت برای کاهش بخشی از این خطرها طراحی شدهاند، اما آنها نیز باید در محل مناسبی نگهداری شوند. بررسی دورهای وضعیت نسخه پشتیبان میتواند مفید باشد، اما این بررسی نباید به معنای وارد کردن مکرر Seed در نرمافزارهای مختلف باشد. هدف بررسی این است که مطمئن شوید نسخه فیزیکی همچنان وجود دارد، قابل خواندن است و شرایط نگهداری آن تغییر نکرده است. اگر محل نگهداری عوض میشود، باید این تغییر به شکلی مدیریت شود که احتمال فراموش شدن محل جدید کاهش یابد.
Seed Phrase و حملات فیشینگ
یکی از رایجترین سناریوهای سرقت Seed Phrase استفاده از مهندسی اجتماعی است. مهاجم ممکن است خود را پشتیبانی کیف پول، مدیر یک پروژه، کارشناس امنیت، ادمین شبکه اجتماعی یا ارائهدهنده خدمات بازیابی معرفی کند و از کاربر بخواهد عبارت بازیابی را برای «تأیید» ارسال کند. گاهی نیز وبسایت جعلی کاملاً شبیه سایت اصلی طراحی میشود و پیامی مانند «برای اتصال کیف پول ۱۲ کلمه خود را وارد کنید» نمایش میدهد. کاربر باید بداند که برای دریافت یک تراکنش معمولی یا اعلام آدرس عمومی نیازی به ارائه Seed Phrase نیست. همچنین پشتیبانی مشروع یک کیف پول غیرحضانتی نباید برای رفع یک مشکل عادی از کاربر بخواهد Seed خود را در چت ارسال کند. ایجاد این عادت ذهنی که Seed Phrase «هرگز برای دیگران ارسال نمیشود» میتواند بخش مهمی از حملات مهندسی اجتماعی را خنثی کند. در صورت مواجهه با درخواست Seed، بهتر است ارتباط متوقف شود و کاربر از کانالهای رسمی و مستقل، اصالت سرویس را بررسی کند.
Seed Phrase و کیف پول سختافزاری
کیف پول سختافزاری با هدف نگهداری کلیدهای حساس در محیطی جدا از سیستم عمومی رایانه یا تلفن طراحی شده است. با این حال استفاده از کیف پول سختافزاری Seed Phrase را بیاهمیت نمیکند. در بسیاری از این دستگاهها، هنگام راهاندازی یک عبارت بازیابی ایجاد میشود که باید به صورت امن ثبت شود. اگر دستگاه خراب یا گم شود، Seed میتواند برای بازیابی کیف پول روی دستگاه سازگار مورد استفاده قرار گیرد. بنابراین امنیت کل سیستم همچنان به نحوه نگهداری نسخه پشتیبان وابسته است. یکی از نکات مهم این است که Seed نباید از قبل توسط فروشنده برای کاربر تعیین شده باشد. اگر دستگاهی همراه با کارت حاوی عبارت بازیابی آماده تحویل داده شود، این وضعیت باید مشکوک تلقی شود. عبارت باید طی راهاندازی معتبر و توسط فرایند امن دستگاه ایجاد شود. همچنین کاربران باید کیف پول سختافزاری را از منابع قابل اعتماد تهیه و اصالت دستگاه و نرمافزار مربوط به آن را بررسی کنند. کیف پول سختافزاری یک لایه امنیتی مهم است، اما نمیتواند رفتار امنیتی نادرست کاربر را جبران کند.
آیا عبارت بازیابی را باید تغییر داد؟
Seed Phrase مانند رمز عبور معمولی نیست که کاربر بتواند هر چند ماه یکبار آن را از صفحه تنظیمات تغییر دهد. این عبارت مبنای ساختار کیف پول است و تغییر آن معمولاً به معنای ایجاد یک کیف پول جدید با Seed جدید و انتقال داراییها به آدرسهای جدید است. بنابراین توصیههای عمومی مانند «رمز عبور خود را مرتباً تغییر دهید» را نباید مستقیماً درباره Seed Phrase به کار برد. اگر Seed به شکل امن ایجاد شده و هیچ نشانهای از افشای آن وجود ندارد، صرف گذشت زمان الزاماً نیاز به ایجاد Seed جدید ایجاد نمیکند. اما اگر احتمال میدهید Seed مشاهده، کپی یا در محیط ناامن وارد شده است، باید وضعیت را جدی تلقی کنید. در چنین شرایطی تغییر PIN یا رمز عبور نرمافزار کافی نیست و ایجاد ساختار کیف پول جدید میتواند ضروری باشد. نکته کلیدی این است که Seed قدیمی پس از افشا دیگر نباید محرمانه فرض شود.
🟠 کارگزاری و سکوی تبادل تخصصی OTC رمزدارایی بیت کوین (BTC) در ایران »»
بیت کوین (Bitcoin) با نماد BTC نخستین و بزرگترین رمزدارایی بازار ارزهای دیجیتال از نظر ارزش بازار و یکی از شناختهشدهترین داراییهای مبتنی بر بلاکچین است. اگر قصد دارید با روش خرید و فروش بیت کوین (BTC) در بازار OTC، ویژگیها، کاربردها و مزایای این رمزدارایی در ایران بیشتر آشنا شوید، ادامه این مطلب را از دست ندهید.

تفاوت بکاپ کیف پول و بکاپ Seed Phrase
پشتیبانگیری از برنامه کیف پول با پشتیبانگیری از اطلاعات بازیابی یکسان نیست. ممکن است کاربر فایل برنامه، تنظیمات یا حتی نسخهای از تلفن خود را در اختیار داشته باشد، اما این موارد الزاماً جایگزین Seed Phrase نمیشوند. همچنین عکس گرفتن از صفحه کیف پول یا یادداشت کردن آدرسها امکان کنترل دارایی را بازسازی نمیکند. نسخه پشتیبان واقعی باید متناسب با معماری کیف پول، امکان بازیابی کلیدهای موردنیاز را فراهم کند. در بسیاری از کیف پولهای HD این نقش توسط Seed Phrase انجام میشود. بنابراین هنگام راهاندازی کیف پول باید دقیقاً دستورالعمل پشتیبانگیری همان محصول را مطالعه کرد و صرفاً براساس تجربه با کیف پول دیگری عمل نکرد. برخی کیف پولها ممکن است ساختارهای متفاوت یا قابلیتهای اضافی داشته باشند. شناخت روش بازیابی پیش از واریز دارایی اهمیت زیادی دارد؛ زیرا پس از خرابی دستگاه زمان مناسبی برای کشف سازوکار پشتیبانگیری نیست.
کلام آخر
Seed Phrase یکی از بنیادیترین اجزای امنیت در بسیاری از کیف پولهای غیرحضانتی است. این عبارت مجموعهای از کلمات ساده به نظر میرسد، اما پشت آن ساختاری رمزنگاریشده قرار دارد که میتواند امکان بازسازی کلیدهای مرتبط با کیف پول را فراهم کند. به همین دلیل، عبارت بازیابی را نباید مانند یک رمز عبور عادی، یادداشت روزانه یا اطلاعات قابل اشتراک در نظر گرفت. امنیت Seed به دو موضوع اصلی وابسته است: جلوگیری از دسترسی دیگران و جلوگیری از نابودی یا گم شدن نسخه پشتیبان. روشهایی مانند ثبت آفلاین روی کاغذ یا ابزارهای فلزی میتوانند سطح حمله آنلاین را کاهش دهند، در حالی که انتخاب محل نگهداری مناسب برای مقابله با سرقت و حوادث فیزیکی ضروری است. در مقابل، ذخیره Seed در گالری تلفن همراه، پیامرسان، ایمیل یا سایتهای ناشناس میتواند خطر افشای اطلاعات را افزایش دهد. کاربران همچنین باید بدانند که Seed Phrase با کلید خصوصی منفرد، آدرس کیف پول و رمز عبور برنامه یکسان نیست. در صورت افشای عبارت بازیابی، تغییر PIN به تنهایی مشکل را برطرف نمیکند و ممکن است ایجاد کیف پول جدید ضرورت پیدا کند. در نهایت، امنیت دارایی در کیف پول غیرحضانتی تا حد زیادی به شیوه مدیریت کلیدها و اطلاعات بازیابی توسط خود کاربر وابسته است. بنابراین ثبت دقیق، نگهداری آفلاین، محافظت فیزیکی، اجتناب از فیشینگ و داشتن یک برنامه مشخص برای بازیابی، مهمترین اصولی هستند که باید از همان روز اول راهاندازی کیف پول رعایت شوند.


